Merkle Tree là gì? Trong thế giới blockchain, đây là một trong những cấu trúc dữ liệu nền tảng và quan trọng nhất. Merkle Tree (cây Merkle), còn được gọi là Hash Tree (cây băm), là một cấu trúc dữ liệu dạng cây sử dụng hàm băm mật mã để tổng hợp một lượng lớn dữ liệu thành một giá trị băm gốc duy nhất gọi là Merkle Root.
- 1. Merkle Tree là gì? Định nghĩa chi tiết
- 2. Lịch sử ra đời của Merkle Tree
- 3. Blockchain dùng Merkle Tree để làm gì?
- 4. Cách hoạt động của Merkle Tree trên Blockchain
- 5. Các thành phần chính của Merkle Tree
- 6. Đặc điểm nổi bật của Merkle Tree
- 7. Merkle Tree hoạt động như thế nào với các khái niệm khác?
- 8. So sánh Merkle Tree và các cấu trúc dữ liệu khác
- 9. Ưu điểm và nhược điểm của Merkle Tree
- 10. Các blockchain hỗ trợ Merkle Tree
- 11. Tương lai của Merkle Tree
- Câu hỏi thường gặp về Merkle Tree
- Kết luận
Nếu blockchain là một cuốn sổ cái công khai bất biến, thì Merkle Tree chính là “bộ máy nén dữ liệu” cho phép xác minh bất kỳ giao dịch nào mà không cần tải toàn bộ cuốn sổ. Mỗi block trong Bitcoin và Ethereum đều chứa một Merkle Root trong header, đóng vai trò là “dấu vân tay tổng thể” của tất cả giao dịch trong block đó.
Khác với việc lưu trữ toàn bộ danh sách giao dịch và phải tải xuống hàng nghìn giao dịch để kiểm tra một giao dịch duy nhất, Merkle Tree cho phép xác minh sự tồn tại của một giao dịch chỉ với một lượng nhỏ dữ liệu — khoảng vài trăm byte thay vì vài megabyte. Đây chính là nền tảng cho Light Node (nút nhẹ) và SPV (Simplified Payment Verification), cho phép ví di động hoạt động mà không cần tải toàn bộ blockchain.
Trong bài viết này, chúng ta sẽ cùng tìm hiểu Merkle Tree là gì, tại sao blockchain cần Merkle Tree, cách nó hoạt động, Merkle Root, Merkle Proof, và những ứng dụng thực tế trong Bitcoin, Ethereum, và các hệ thống phi tập trung khác. Nếu bạn chưa nắm nền tảng, hãy đọc bài Hash là gì? và Block là gì? trước.
1. Merkle Tree là gì? Định nghĩa chi tiết
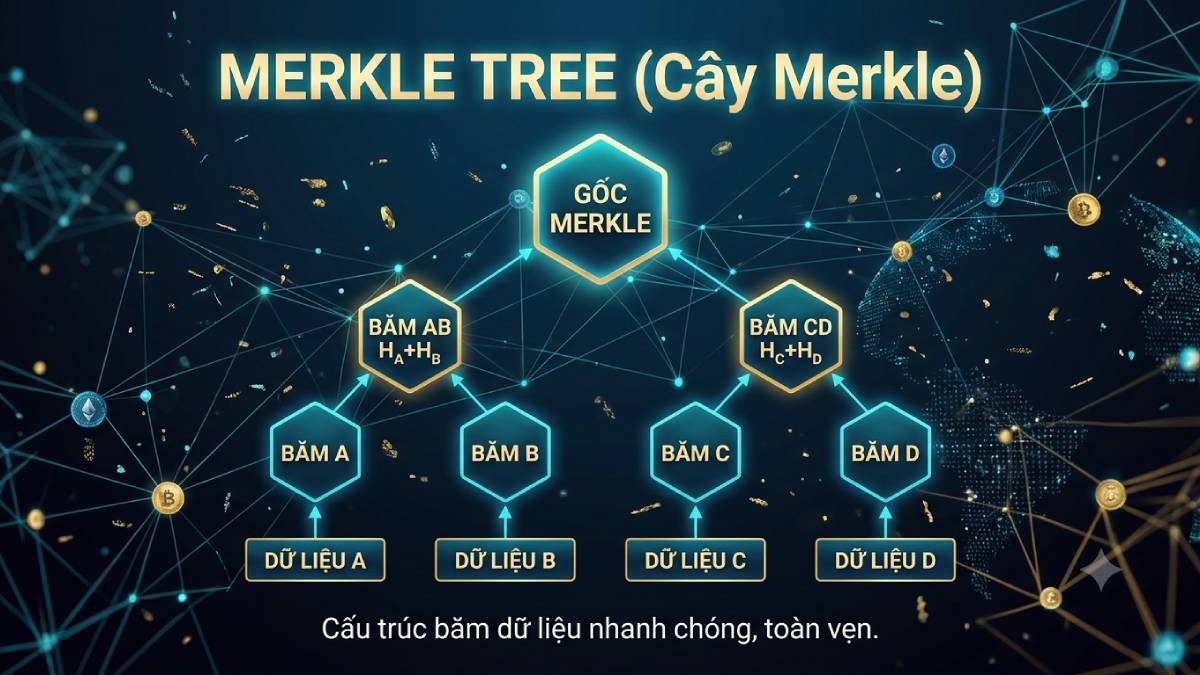
Merkle Tree (cây Merkle) là một cấu trúc dữ liệu dạng cây nhị phân sử dụng hàm băm mật mã để tổ chức và xác minh tính toàn vẹn của một tập hợp dữ liệu lớn. Trong Merkle Tree, mỗi nút lá (leaf node) đại diện cho hash của một mục dữ liệu riêng lẻ (như một giao dịch). Các nút không phải lá (non-leaf node) đại diện cho hash của sự kết hợp hai nút con của nó. Quá trình này tiếp tục cho đến khi chỉ còn một nút duy nhất ở đỉnh — Merkle Root (gốc Merkle) — đại diện cho toàn bộ tập dữ liệu.
Về bản chất, Merkle Tree hoạt động như một “máy nén dữ liệu”: nó biến hàng nghìn giao dịch thành một giá trị băm duy nhất có độ dài cố định (32 byte với SHA-256). Giá trị băm gốc này được lưu trong header của block, đóng vai trò là “dấu vân tay tổng thể” của tất cả giao dịch trong block đó. Bất kỳ thay đổi nào — dù chỉ một bit — trong bất kỳ giao dịch nào cũng sẽ làm thay đổi Merkle Root, khiến cho việc giả mạo dữ liệu trở nên bất khả thi về mặt tính toán.
Merkle Tree được Ralph Merkle giới thiệu lần đầu tiên vào năm 1979 trong luận án tiến sĩ của ông, và được cấp bằng sáng chế vào năm 1980. Đây là một trong những phát minh quan trọng nhất của mật mã học hiện đại, và sau này trở thành nền tảng cho blockchain.
Các thuật ngữ liên quan:
-
Merkle Root: Hash gốc của cây, đại diện cho toàn bộ tập dữ liệu.
-
Merkle Proof: Bằng chứng cho phép xác minh một mục dữ liệu cụ thể nằm trong cây mà không cần toàn bộ cây.
-
Leaf Node: Nút lá, chứa hash của một mục dữ liệu.
-
Non-leaf Node: Nút cha, chứa hash của hai nút con.
Bạn có thể tìm hiểu thêm về hash trong bài Hash là gì?.
2. Lịch sử ra đời của Merkle Tree
Khái niệm Merkle Tree ra đời trước khi blockchain và Bitcoin xuất hiện hàng thập kỷ. Đây là một trong những phát minh quan trọng nhất của khoa học máy tính thế kỷ 20, được phát triển để giải quyết bài toán xác minh dữ liệu hiệu quả.
Các mốc phát triển quan trọng:
-
1979: Ralph Merkle giới thiệu cấu trúc cây băm trong luận án tiến sĩ tại Đại học Stanford. Ông mô tả nó như một cách hiệu quả để xác minh chữ ký số và dữ liệu.
-
1980: Merkle nhận bằng sáng chế cho phát minh của mình. Ông cũng công bố bài báo “Protocols for Public Key Cryptosystems” mô tả chi tiết cấu trúc này.
-
1982: Lamport giới thiệu bài toán Byzantine Generals, đặt nền móng cho các thuật toán đồng thuận sau này — trong đó Merkle Tree được sử dụng để xác minh dữ liệu.
-
2008: Satoshi Nakamoto tích hợp Merkle Tree vào Bitcoin whitepaper. Mỗi block Bitcoin chứa một Merkle Root trong header, cho phép xác minh giao dịch mà không cần tải toàn bộ block.
-
2015: Ethereum ra đời, sử dụng một biến thể của Merkle Tree gọi là Merkle Patricia Trie để quản lý trạng thái tài khoản và hợp đồng thông minh.
-
2020-nay: Merkle Tree tiếp tục được sử dụng rộng rãi trong Proof of Reserves của các sàn giao dịch, airdrop whitelist, Layer-2 rollup, và nhiều ứng dụng Web3 khác.
Ngày nay, Merkle Tree là một phần không thể thiếu của hầu hết các blockchain, từ Bitcoin, Ethereum đến Solana, Cardano, và các giao thức Layer-2.
3. Blockchain dùng Merkle Tree để làm gì?
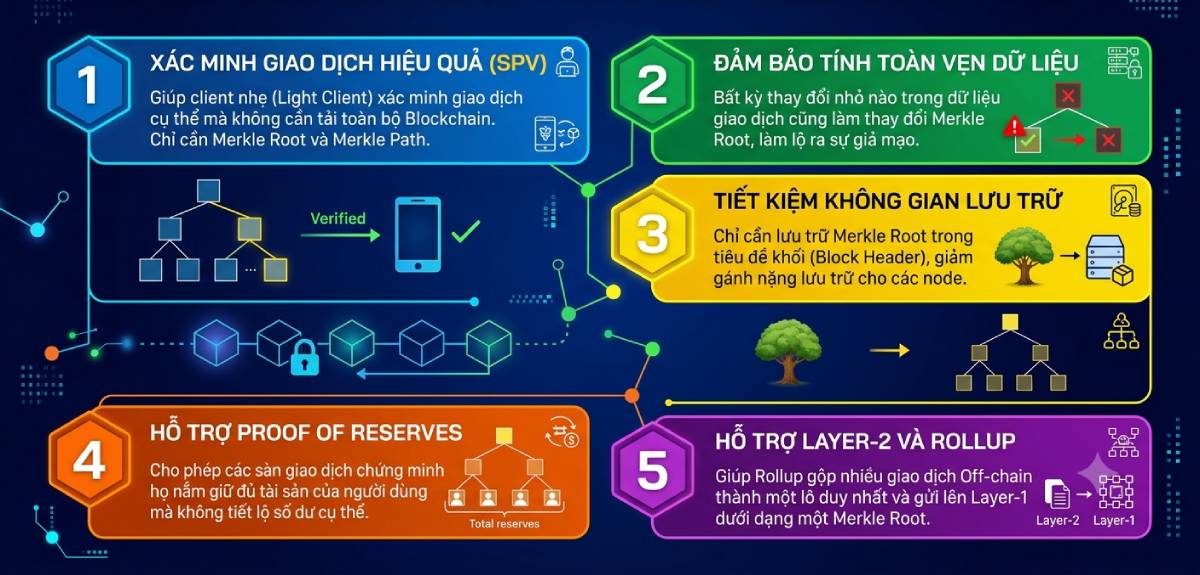
Blockchain sử dụng Merkle Tree vì năm lý do chính:
Xác minh giao dịch hiệu quả (SPV)
Đây là ứng dụng quan trọng nhất. Merkle Tree cho phép Light Node (nút nhẹ) và ví di động xác minh rằng một giao dịch nằm trong một block mà không cần tải toàn bộ block hoặc toàn bộ blockchain. Thay vì tải hàng nghìn giao dịch, node chỉ cần tải header của block (80 byte) và một Merkle Proof (khoảng vài trăm byte). Quá trình này được gọi là SPV (Simplified Payment Verification), được mô tả trong Bitcoin whitepaper.
Đảm bảo tính toàn vẹn dữ liệu
Merkle Root là “dấu vân tay” của tất cả giao dịch trong block. Bất kỳ thay đổi nào — dù chỉ một bit — trong bất kỳ giao dịch nào cũng sẽ làm thay đổi Merkle Root. Vì Merkle Root được lưu trong block header và được bảo vệ bởi Proof of Work (hoặc Proof of Stake), việc giả mạo dữ liệu giao dịch là bất khả thi về mặt tính toán mà không cần tính lại toàn bộ chuỗi.
Tiết kiệm không gian lưu trữ
Thay vì lưu trữ toàn bộ danh sách giao dịch trong block header (có thể lên đến hàng megabyte), blockchain chỉ lưu Merkle Root (32 byte). Điều này giúp block header nhỏ gọn và hiệu quả, cho phép các node nhẹ dễ dàng lưu trữ và xử lý.
Hỗ trợ Proof of Reserves
Các sàn giao dịch tiền điện tử sử dụng Merkle Tree để chứng minh tài sản dự trữ của họ. Bằng cách công bố Merkle Root của tất cả số dư người dùng, sàn có thể chứng minh rằng họ nắm giữ đủ tài sản mà không tiết lộ số dư của từng người dùng. Người dùng có thể xác minh số dư của mình nằm trong cây mà không cần tin tưởng sàn.
Hỗ trợ Layer-2 và Rollup
Các giải pháp Layer-2 như Optimistic Rollup và ZK-Rollup sử dụng Merkle Tree để tổng hợp hàng nghìn giao dịch off-chain thành một Merkle Root duy nhất, sau đó chỉ đăng Merkle Root lên Layer-1. Điều này giúp giảm đáng kể chi phí dữ liệu và tăng khả năng mở rộng.
4. Cách hoạt động của Merkle Tree trên Blockchain
Merkle Tree hoạt động theo một quy trình toán học chặt chẽ, đảm bảo rằng mọi dữ liệu đều có thể được xác minh một cách hiệu quả.
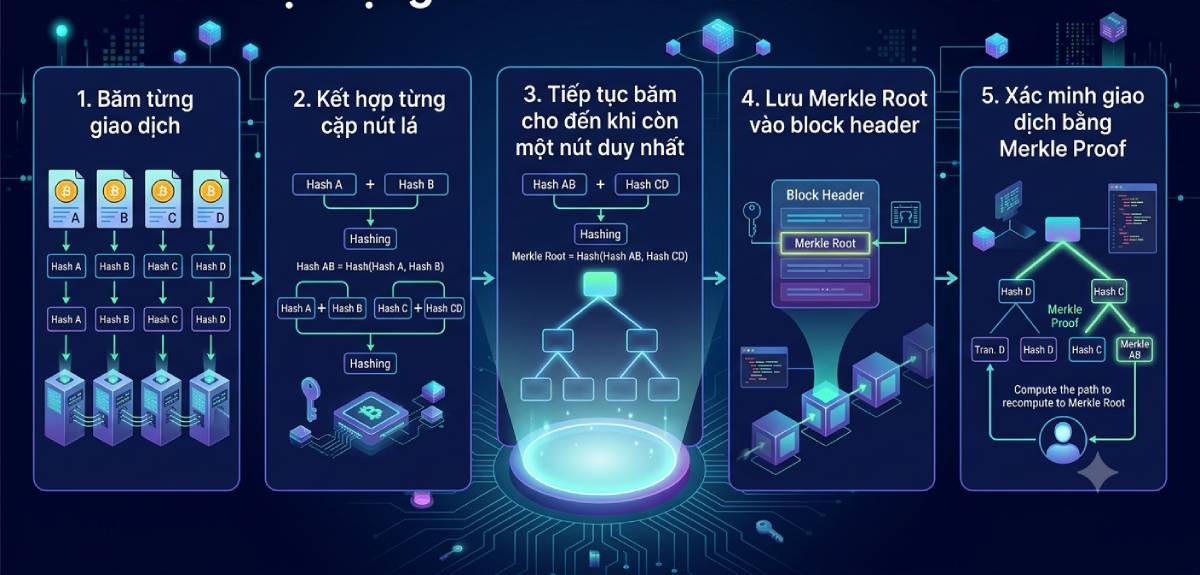
Bước 1: Băm từng giao dịch
Mỗi giao dịch trong block được băm riêng lẻ bằng hàm băm mật mã (SHA-256 cho Bitcoin, Keccak-256 cho Ethereum). Kết quả là một transaction hash — đóng vai trò là nút lá (leaf node) của cây.
Ví dụ, với 4 giao dịch A, B, C, D:
-
Leaf A = Hash(A)
-
Leaf B = Hash(B)
-
Leaf C = Hash(C)
-
Leaf D = Hash(D)
Bước 2: Kết hợp từng cặp nút lá
Các nút lá được ghép cặp và băm lại để tạo ra nút cha (parent node). Quá trình này được gọi là băm phân cấp (hierarchical hashing):
-
Hash AB = Hash(Hash(A) + Hash(B))
-
Hash CD = Hash(Hash(C) + Hash(D))
Nếu số lượng giao dịch là số lẻ, giao dịch cuối cùng sẽ được nhân đôi (duplicate) để đảm bảo mỗi nút đều có cặp.
Bước 3: Tiếp tục băm cho đến khi còn một nút duy nhất
Quá trình ghép cặp và băm tiếp tục cho đến khi chỉ còn một nút duy nhất ở đỉnh — đó chính là Merkle Root:
-
Merkle Root = Hash(Hash AB + Hash CD)
Merkle Root là giá trị băm duy nhất đại diện cho toàn bộ tập giao dịch trong block.
Bước 4: Lưu Merkle Root vào block header
Merkle Root được lưu trong header của block, cùng với các trường khác như previous block hash, timestamp, nonce, và difficulty target. Block header sau đó được băm để tạo Block Hash — định danh duy nhất của block.
Bước 5: Xác minh giao dịch bằng Merkle Proof
Khi một node muốn xác minh rằng giao dịch A nằm trong block, nó không cần tải toàn bộ block. Thay vào đó, nó yêu cầu một Merkle Proof — một tập hợp các hash “anh em” (sibling hashes) trên đường đi từ leaf A đến Merkle Root.
Ví dụ minh họa:
Để xác minh giao dịch A, node cần:
-
Hash(A) — đã có.
-
Hash(B) — sibling hash.
-
Hash(CD) — sibling hash của nút cha.
Node tính toán:
-
Hash AB = Hash(Hash(A) + Hash(B))
-
Merkle Root = Hash(Hash AB + Hash CD)
-
So sánh với Merkle Root được lưu trong block header.
Nếu khớp, giao dịch A chắc chắn nằm trong block. Quá trình này chỉ cần log₂(n) hash, với n là số giao dịch. Với 1.000 giao dịch, chỉ cần khoảng 10 hash — cực kỳ hiệu quả.
Bạn có thể tìm hiểu thêm về cách giao dịch được xử lý trong bài Transaction là gì? và Block Hash là gì?.
5. Các thành phần chính của Merkle Tree
Merkle Tree không tồn tại độc lập. Nó là một phần của hệ thống mật mã lớn hơn, bao gồm nhiều thành phần kỹ thuật.
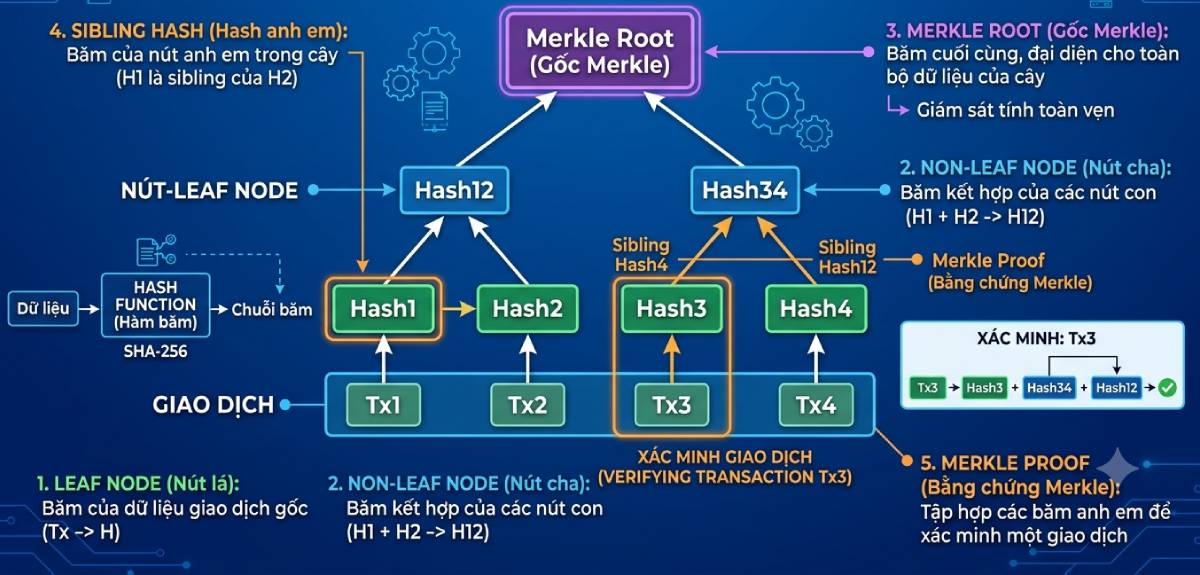
Leaf Node (Nút lá)
Là nút ở dưới cùng của cây, chứa hash của một mục dữ liệu (giao dịch). Mỗi giao dịch trong block tương ứng với một leaf node. Leaf node không có nút con.
Non-leaf Node (Nút cha)
Là nút trung gian, chứa hash của sự kết hợp hai nút con. Các nút này tạo thành các tầng của cây, từ dưới lên trên.
Merkle Root (Gốc Merkle)
Là nút trên cùng của cây, chứa hash đại diện cho toàn bộ tập dữ liệu. Merkle Root được lưu trong block header và được sử dụng để xác minh tính toàn vẹn của tất cả giao dịch.
Merkle Proof (Bằng chứng Merkle)
Là tập hợp các hash anh em cần thiết để xác minh một leaf node cụ thể. Merkle Proof cho phép xác minh mà không cần toàn bộ cây.
Hash Function (Hàm băm)
Là thuật toán mật mã được sử dụng để băm dữ liệu. Bitcoin sử dụng SHA-256 (double SHA-256), Ethereum sử dụng Keccak-256. Hàm băm phải có tính kháng va chạm và một chiều.
Sibling Hash (Hash anh em)
Là hash của nút cùng cấp với nút đang xét. Sibling hash được cung cấp trong Merkle Proof để tính toán lên trên.
6. Đặc điểm nổi bật của Merkle Tree
Merkle Tree có năm tính chất quan trọng:
-
Hiệu quả (Efficient): Xác minh một giao dịch chỉ cần log₂(n) hash, với n là số giao dịch. Với 1 triệu giao dịch, chỉ cần khoảng 20 hash.
-
Toàn vẹn (Integrity): Bất kỳ thay đổi nào trong dữ liệu đều làm thay đổi Merkle Root. Điều này đảm bảo tính toàn vẹn của toàn bộ tập dữ liệu.
-
Kháng giả mạo (Tamper-proof): Để giả mạo một giao dịch, kẻ tấn công phải thay đổi Merkle Root, nhưng Merkle Root được bảo vệ bởi Proof of Work hoặc Proof of Stake. Điều này khiến việc giả mạo trở nên bất khả thi về mặt tính toán.
-
Tiết kiệm không gian (Space-efficient): Merkle Root chỉ chiếm 32 byte trong block header, thay vì hàng megabyte dữ liệu giao dịch.
-
Hỗ trợ xác minh một phần (Partial Verification): Cho phép xác minh một giao dịch mà không cần tải toàn bộ block, mở đường cho Light Node và ví di động.
7. Merkle Tree hoạt động như thế nào với các khái niệm khác?
Merkle Tree và Merkle Patricia Trie (Ethereum)
Ethereum sử dụng một biến thể của Merkle Tree gọi là Merkle Patricia Trie để quản lý trạng thái tài khoản (account state). Khác với Merkle Tree nhị phân của Bitcoin, Merkle Patricia Trie là một cây có cấu trúc tiền tố (prefix tree), cho phép truy vấn và cập nhật hiệu quả trạng thái tài khoản, số dư, và hợp đồng thông minh.
Merkle Tree và Light Node
Light Node (nút nhẹ) sử dụng Merkle Proof để xác minh giao dịch mà không cần tải toàn bộ blockchain. Điều này cho phép ví di động và các thiết bị tài nguyên hạn chế tham gia mạng lưới một cách an toàn.
Merkle Tree và SPV (Simplified Payment Verification)
SPV là cơ chế được mô tả trong Bitcoin whitepaper, cho phép ví xác minh giao dịch chỉ bằng cách tải block header và Merkle Proof. Đây là nền tảng cho hầu hết các ví Bitcoin di động hiện nay.
Merkle Tree và Proof of Reserves
Các sàn giao dịch sử dụng Merkle Tree để chứng minh tài sản dự trữ. Bằng cách công bố Merkle Root của tất cả số dư người dùng, sàn chứng minh rằng họ nắm giữ đủ tài sản mà không tiết lộ số dư cá nhân.
Merkle Tree và Layer-2 Rollup
Các giải pháp Layer-2 sử dụng Merkle Tree để tổng hợp hàng nghìn giao dịch off-chain thành một Merkle Root, sau đó chỉ đăng Merkle Root lên Layer-1. Điều này giảm đáng kể chi phí dữ liệu và tăng khả năng mở rộng.
8. So sánh Merkle Tree và các cấu trúc dữ liệu khác
| Tiêu chí | Merkle Tree | Hash List | Merkle Patricia Trie |
|---|---|---|---|
| Cấu trúc | Cây nhị phân | Danh sách tuyến tính | Cây tiền tố |
| Xác minh | Log₂(n) hash | O(n) hash | Log₂(n) hash |
| Ứng dụng | Bitcoin, SPV | Đơn giản, ít dùng | Ethereum state |
| Hiệu quả | Cao | Thấp | Cao |
| Cập nhật | Khó | Dễ | Hiệu quả |
Hash List chỉ là một danh sách các hash, không có cấu trúc cây. Để xác minh một mục, bạn cần tất cả các hash — O(n). Merkle Tree cho phép xác minh với chỉ log₂(n) hash — hiệu quả hơn nhiều.
Merkle Patricia Trie là biến thể của Merkle Tree, tối ưu cho việc lưu trữ và truy vấn key-value pairs, được Ethereum sử dụng để quản lý trạng thái tài khoản.
9. Ưu điểm và nhược điểm của Merkle Tree
Ưu điểm
-
Xác minh hiệu quả: Chỉ cần log₂(n) hash để xác minh một mục dữ liệu.
-
Tiết kiệm không gian: Merkle Root chỉ chiếm 32 byte trong block header.
-
Toàn vẹn dữ liệu: Bất kỳ thay đổi nào cũng làm thay đổi Merkle Root.
-
Hỗ trợ Light Node: Cho phép ví di động hoạt động mà không cần tải toàn bộ blockchain.
-
Kháng giả mạo: Được bảo vệ bởi Proof of Work hoặc Proof of Stake.
Nhược điểm
-
Cập nhật phức tạp: Thêm hoặc xóa một giao dịch yêu cầu tính lại toàn bộ cây.
-
Không phù hợp cho truy vấn phức tạp: Merkle Tree chỉ hỗ trợ xác minh sự tồn tại, không hỗ trợ truy vấn dữ liệu phức tạp.
-
Phụ thuộc vào hàm băm: Nếu hàm băm bị phá vỡ (như MD5, SHA-1), Merkle Tree mất đi tính bảo mật.
-
Kích thước proof tăng theo log(n): Với cây rất lớn, Merkle Proof có thể dài hàng chục hash.
10. Các blockchain hỗ trợ Merkle Tree
-
Bitcoin: Sử dụng binary Merkle Tree với SHA-256 để tổ chức giao dịch trong block. Merkle Root được lưu trong block header.
-
Ethereum: Sử dụng Merkle Patricia Trie với Keccak-256 để quản lý trạng thái tài khoản, giao dịch, và receipts.
-
Solana: Sử dụng Merkle Tree để xác minh trạng thái và giao dịch.
-
Cardano: Sử dụng Merkle Tree trong cấu trúc block và xác minh giao dịch.
-
Polkadot: Sử dụng Merkle Tree để xác minh trạng thái parachain.
-
BNB Smart Chain: Tương thích EVM, sử dụng Merkle Patricia Trie.
-
Avalanche: Sử dụng Merkle Tree để xác minh giao dịch.
Mỗi blockchain có thể chọn biến thể khác nhau, nhưng nguyên tắc chung là giống nhau: sử dụng cây băm để xác minh dữ liệu hiệu quả.
11. Tương lai của Merkle Tree
Merkle Tree đang phát triển với nhiều xu hướng:
-
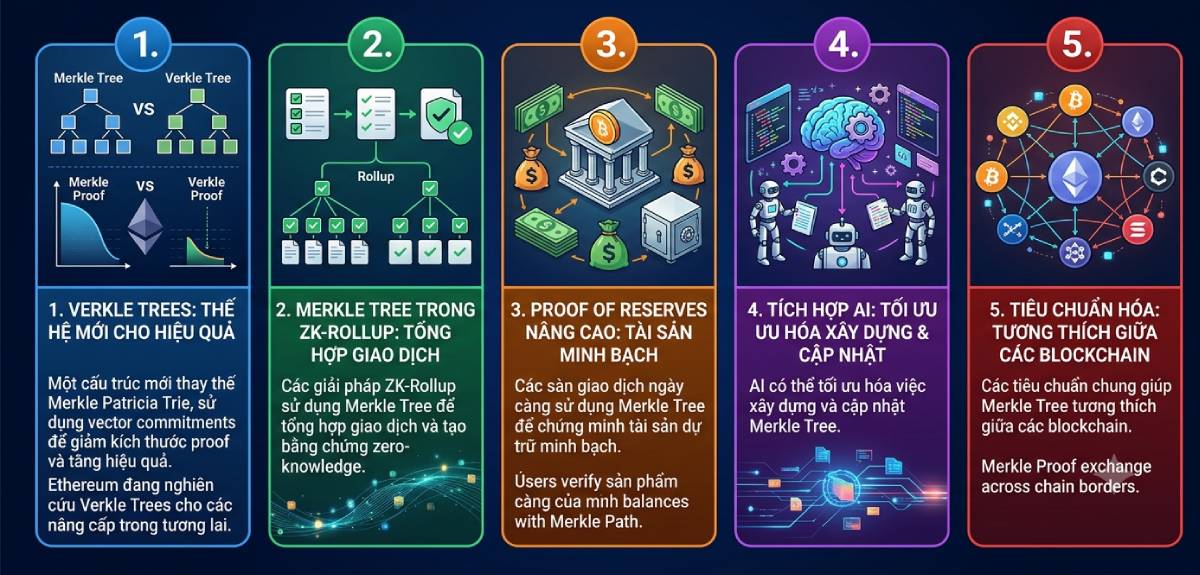
Verkle Trees: Một cấu trúc mới thay thế Merkle Patricia Trie, sử dụng vector commitments để giảm kích thước proof và tăng hiệu quả. Ethereum đang nghiên cứu Verkle Trees cho các nâng cấp trong tương lai.
-
Merkle Tree trong ZK-Rollup: Các giải pháp ZK-Rollup sử dụng Merkle Tree để tổng hợp giao dịch và tạo bằng chứng zero-knowledge.
-
Proof of Reserves nâng cao: Các sàn giao dịch ngày càng sử dụng Merkle Tree để chứng minh tài sản dự trữ minh bạch.
-
Tích hợp AI: AI có thể tối ưu hóa việc xây dựng và cập nhật Merkle Tree.
-
Tiêu chuẩn hóa: Các tiêu chuẩn chung giúp Merkle Tree tương thích giữa các blockchain.
Merkle Tree sẽ tiếp tục là nền tảng của blockchain, ngay cả khi công nghệ phát triển.
Câu hỏi thường gặp về Merkle Tree
- Merkle Tree có phải là blockchain không?
Không. Merkle Tree là một cấu trúc dữ liệu được sử dụng trong blockchain để tổ chức và xác minh giao dịch. Nó không phải là một blockchain riêng biệt.
- Merkle Root là gì?
Merkle Root là hash gốc của Merkle Tree, đại diện cho toàn bộ tập giao dịch trong block. Nó được lưu trong block header và được sử dụng để xác minh tính toàn vẹn của tất cả giao dịch.
- Merkle Proof là gì?
Merkle Proof là tập hợp các hash anh em cần thiết để xác minh một giao dịch cụ thể nằm trong cây. Nó cho phép xác minh mà không cần tải toàn bộ cây.
- Tại sao Bitcoin sử dụng Merkle Tree?
Bitcoin sử dụng Merkle Tree để tiết kiệm không gian trong block header và cho phép Light Node xác minh giao dịch mà không cần tải toàn bộ block. Điều này giúp ví di động hoạt động hiệu quả.
- Merkle Tree có thể bị tấn công không?
Về mặt lý thuyết, nếu hàm băm bị phá vỡ (tìm được va chạm), Merkle Tree có thể bị tấn công. SHA-256 và Keccak-256 hiện được coi là an toàn.
- Merkle Tree khác gì Merkle Patricia Trie?
Merkle Tree là cây nhị phân đơn giản, được Bitcoin sử dụng. Merkle Patricia Trie là cây tiền tố phức tạp hơn, được Ethereum sử dụng để quản lý trạng thái tài khoản và hợp đồng thông minh.
- Làm thế nào để xác minh một giao dịch bằng Merkle Proof?
Bạn cần Merkle Proof (tập hợp các hash anh em) và Merkle Root. Tính toán từ leaf hash lên trên, kết hợp với các sibling hash, cho đến khi thu được Merkle Root. So sánh với Merkle Root trong block header. Nếu khớp, giao dịch hợp lệ.
Kết luận
Merkle Tree là gì? Đó là một cấu trúc dữ liệu dạng cây sử dụng hàm băm mật mã để tổng hợp một lượng lớn dữ liệu thành một giá trị băm gốc duy nhất — Merkle Root. Blockchain sử dụng Merkle Tree để xác minh giao dịch hiệu quả, đảm bảo tính toàn vẹn dữ liệu, tiết kiệm không gian lưu trữ, hỗ trợ Light Node và SPV, và xây dựng Proof of Reserves. Từ Bitcoin đến Ethereum, từ Layer-2 Rollup đến các sàn giao dịch, Merkle Tree là nền tảng không thể thiếu của hệ sinh thái blockchain.
Hiểu rõ Merkle Tree giúp bạn nắm bắt được cách blockchain xác minh dữ liệu ở tầng kỹ thuật, tại sao dữ liệu không thể bị giả mạo, và cách các node nhẹ có thể hoạt động an toàn. Đây là kiến thức nền tảng cho bất kỳ ai muốn tham gia sâu vào thế giới blockchain.
Nếu bạn muốn tìm hiểu sâu hơn về các khái niệm liên quan, hãy đọc bài Hash là gì?, Block Hash là gì? và Light Node là gì?.
Nguồn tham khảo: