Digital Signature là gì? Trong thế giới blockchain và tiền điện tử, đây là một trong những khái niệm nền tảng và mang tính cách mạng nhất. Digital Signature (chữ ký số) là một cơ chế mật mã cho phép chứng minh rằng một giao dịch được ủy quyền bởi chủ sở hữu hợp pháp của tài sản, mà không cần tiết lộ bất kỳ thông tin bí mật nào.
- 1. Digital Signature là gì? Định nghĩa chi tiết
- 2. Lịch sử ra đời của Digital Signature
- 3. Cách hoạt động của Digital Signature trên Blockchain
- 4. ECDSA – Thuật toán chữ ký số của Blockchain
- 5. So sánh Digital Signature và Electronic Signature
- 6. Các rủi ro bảo mật của Digital Signature
- 7. Threshold Signature – Bước tiến tiếp theo của chữ ký số
- 8. Digital Signature và các khái niệm liên quan
- 9. Câu hỏi thường gặp về Digital Signature
- 10. Tương lai của Digital Signature
- Kết luận
Khác với chữ ký điện tử (electronic signature) mà bạn dùng để ký PDF hay hợp đồng trực tuyến — vốn dựa vào chứng chỉ từ một cơ quan tin cậy — chữ ký số blockchain hoạt động theo nguyên tắc trustless (không cần tin tưởng). Bất kỳ ai chạy node đều có thể xác minh chữ ký bằng toán học thuần túy, không cần bất kỳ bên thứ ba nào. Đây chính là nền tảng của bảo mật phi tập trung.
Trong bài viết này, chúng ta sẽ cùng tìm hiểu Digital Signature là gì, cách nó hoạt động trên blockchain, thuật toán ECDSA, quy trình ký và xác minh giao dịch, cùng những rủi ro bảo mật cần lưu ý. Nếu bạn chưa nắm nền tảng, hãy đọc bài Public Key và Private Key là gì? và Transaction là gì? trước.
Nếu blockchain là một sổ cái công khai ghi lại mọi giao dịch, thì chữ ký số chính là “con dấu” xác nhận rằng giao dịch đó là hợp lệ và không thể bị giả mạo. Mỗi khi bạn gửi Bitcoin, swap token trên Uniswap, hay tương tác với bất kỳ hợp đồng thông minh nào, ví của bạn đều thực hiện một phép toán mật mã để tạo ra chữ ký số — một bằng chứng toán học rằng bạn, và chỉ bạn, đã ủy quyền cho giao dịch đó.
1. Digital Signature là gì? Định nghĩa chi tiết
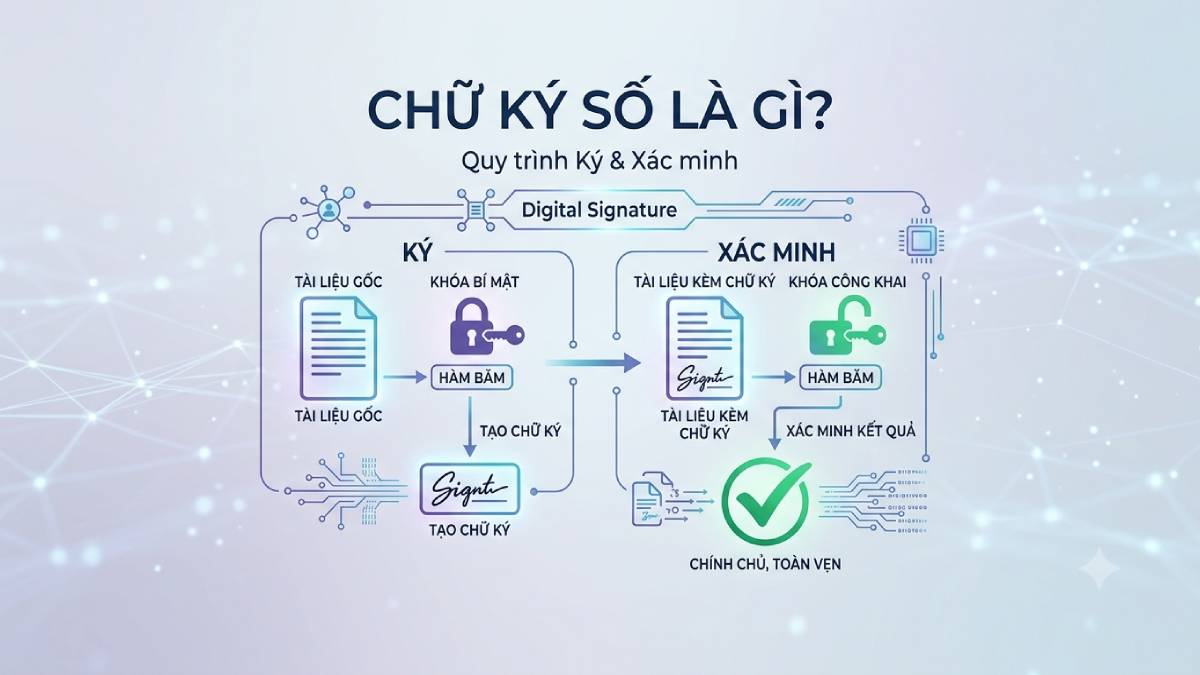
Digital Signature (chữ ký số) là một cơ chế mật mã được sử dụng để xác minh tính xác thực (authenticity) và tính toàn vẹn (integrity) của một thông điệp, tài liệu hoặc giao dịch số. Nó hoạt động dựa trên mật mã bất đối xứng (asymmetric cryptography), trong đó một cặp khóa — khóa riêng tư (private key) và khóa công khai (public key) — được sử dụng để ký và xác minh. Chữ ký số là một “dấu vân tay mật mã” — một chuỗi dữ liệu duy nhất được tạo ra từ thông điệp và khóa riêng tư, đảm bảo rằng thông điệp không bị thay đổi và được gửi bởi đúng người sở hữu khóa.
Về bản chất, chữ ký số cung cấp ba đảm bảo quan trọng:
-
Xác thực (Authentication): Chữ ký chứng minh rằng thông điệp đến từ một người gửi cụ thể. Chỉ người nắm giữ khóa riêng tư mới có thể tạo ra chữ ký hợp lệ.
-
Tính toàn vẹn (Integrity): Bất kỳ sự thay đổi nào đối với dữ liệu đã ký — dù chỉ một bit — đều làm vô hiệu hóa chữ ký. Điều này đảm bảo rằng giao dịch không bị can thiệp trên đường truyền.
-
Không thể phủ nhận (Non-repudiation): Người ký không thể phủ nhận rằng họ đã ký thông điệp. Chữ ký là bằng chứng toán học về hành vi ký.
Trong blockchain, chữ ký số phục vụ một mục đích cụ thể: chứng minh rằng chủ sở hữu của một địa chỉ ví đã ủy quyền cho một giao dịch chi tiêu tiền hoặc thực thi hợp đồng thông minh. Không có chữ ký số, bất kỳ ai cũng có thể chi tiêu tiền của người khác. Đây là lý do tại sao chữ ký số là thành phần không thể thiếu của mọi blockchain.
Bạn có thể tìm hiểu thêm về cặp khóa trong bài Public Key và Private Key là gì?.
2. Lịch sử ra đời của Digital Signature
Khái niệm chữ ký số ra đời trước khi blockchain và Bitcoin xuất hiện hàng thập kỷ. Đây là một trong những phát minh quan trọng nhất của mật mã học hiện đại, được phát triển để giải quyết bài toán xác thực trong môi trường số.
Các mốc phát triển quan trọng:
-
1976: Whitfield Diffie và Martin Hellman công bố bài báo về trao đổi khóa an toàn, đặt nền móng cho mật mã bất đối xứng. Ý tưởng về chữ ký số được đề cập lần đầu trong bài báo này.
-
1977: Ron Rivest, Adi Shamir và Leonard Adleman phát triển thuật toán RSA — hệ thống chữ ký số đầu tiên được thương mại hóa rộng rãi.
-
1985: Neal Koblitz và Victor Miller độc lập đề xuất Elliptic Curve Cryptography (ECC) — phương pháp mật mã hiệu quả hơn RSA, với khóa ngắn hơn nhưng bảo mật tương đương.
-
1991: NIST (Viện Tiêu chuẩn và Công nghệ Quốc gia Hoa Kỳ) đề xuất DSA (Digital Signature Algorithm) — chuẩn chữ ký số dựa trên bài toán logarit rời rạc.
-
1999: ECDSA (Elliptic Curve Digital Signature Algorithm) được chuẩn hóa trong ANSI X9.62, kết hợp ECC với DSA.
-
2008: Satoshi Nakamoto chọn ECDSA trên đường cong secp256k1 làm nền tảng chữ ký số cho Bitcoin. Đây là lần đầu tiên chữ ký số được tích hợp vào một hệ thống tiền tệ phi tập trung.
-
2015: Ethereum kế thừa và mở rộng mô hình của Bitcoin, sử dụng ECDSA trên secp256k1 nhưng với một số điều chỉnh trong cách tạo địa chỉ.
-
2020-nay: Các thuật toán chữ ký số mới như EdDSA (Ed25519) và Schnorr signatures ngày càng được sử dụng rộng rãi, đặc biệt trên Solana, Cardano và các blockchain thế hệ mới.
Ngày nay, ECDSA là thuật toán chữ ký số phổ biến nhất trong blockchain, được sử dụng bởi Bitcoin, Ethereum, BNB Smart Chain và hầu hết các blockchain lớn khác.
3. Cách hoạt động của Digital Signature trên Blockchain
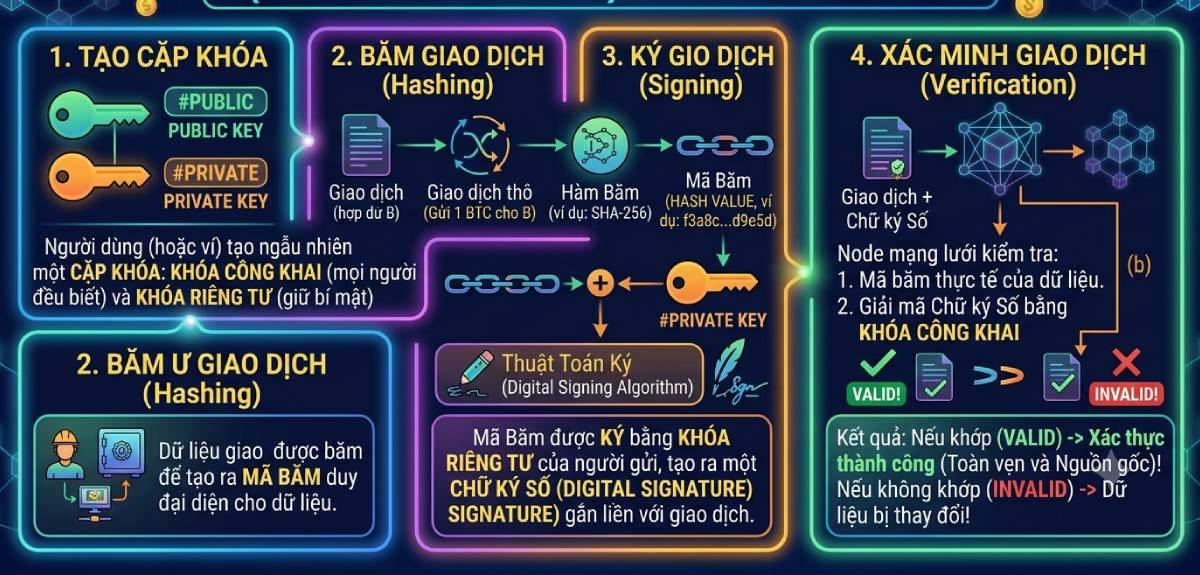
Chữ ký số hoạt động theo một quy trình mật mã chặt chẽ, đảm bảo rằng giao dịch được xác thực mà không tiết lộ khóa riêng tư. Quy trình này gồm bốn giai đoạn chính: tạo khóa, băm giao dịch, ký, và xác minh.
Giai đoạn 1: Tạo cặp khóa
Quá trình tạo cặp khóa diễn ra hoàn toàn offline trong ví của bạn:
-
Tạo Private Key: Ví thu thập entropy từ hệ điều hành và tạo ra một số ngẫu nhiên 256-bit. Con số này là Private Key.
-
Tính Public Key: Ví nhân Private Key với điểm sinh G trên đường cong secp256k1. Kết quả là một điểm trên đường cong — đó chính là Public Key. Phép nhân này là một chiều — không thể đảo ngược.
-
Tạo địa chỉ ví: Public Key được băm (SHA-256 → RIPEMD-160 cho Bitcoin; Keccak-256 cho Ethereum) để tạo ra địa chỉ ví ngắn gọn hơn.
Giai đoạn 2: Băm giao dịch (Hashing)
Khi bạn muốn gửi tiền điện tử, ví thực hiện các bước sau:
-
Tạo dữ liệu giao dịch: Ví tạo một giao dịch chứa thông tin: địa chỉ người nhận, số lượng, phí gas, nonce, v.v.
-
Băm giao dịch: Giao dịch được băm bằng hàm băm mật mã (SHA-256 cho Bitcoin, Keccak-256 cho Ethereum). Kết quả là một message digest — một chuỗi có độ dài cố định đại diện cho toàn bộ dữ liệu giao dịch.
-
Tại sao cần băm? Thay vì ký toàn bộ giao dịch (có thể dài), ví chỉ ký hash — ngắn hơn và hiệu quả hơn. Băm cũng đảm bảo rằng bất kỳ thay đổi nào đối với giao dịch đều làm thay đổi hash, do đó vô hiệu hóa chữ ký.
Giai đoạn 3: Ký giao dịch (Signing)
-
Ký hash: Ví sử dụng Private Key và thuật toán ECDSA để ký hash giao dịch. Quá trình này tạo ra một chữ ký số bao gồm hai số: r và s (cộng với v — recovery parameter).
-
Nonce ngẫu nhiên: ECDSA sử dụng một nonce (số dùng một lần) ngẫu nhiên cho mỗi chữ ký. Nonce này phải duy nhất và bí mật — nếu bị tái sử dụng, khóa riêng tư có thể bị lộ.
-
Đính kèm chữ ký: Chữ ký được đính kèm vào giao dịch và phát sóng lên mạng lưới.
Giai đoạn 4: Xác minh giao dịch (Verification)
-
Nhận giao dịch: Các node trong mạng lưới nhận giao dịch kèm chữ ký.
-
Trích xuất Public Key: Từ chữ ký và hash giao dịch, node khôi phục Public Key của người gửi (hoặc sử dụng Public Key được cung cấp).
-
Xác minh chữ ký: Node sử dụng Public Key và hash giao dịch để xác minh rằng chữ ký là hợp lệ. Quá trình này kiểm tra xem chữ ký có được tạo ra bởi Private Key tương ứng với Public Key hay không.
-
Đối chiếu địa chỉ: Node tính toán địa chỉ từ Public Key và so sánh với địa chỉ người gửi. Nếu khớp, chữ ký hợp lệ và giao dịch được chấp nhận.
Ví dụ minh họa:
Giả sử Alice muốn gửi 1 ETH cho Bob:
-
Bob chia sẻ địa chỉ ví của mình (được tạo từ Public Key) cho Alice.
-
Alice tạo giao dịch và ký bằng Private Key của cô ấy.
-
Giao dịch được phát sóng lên mạng lưới Ethereum.
-
Các node sử dụng Public Key của Alice (được suy ra từ địa chỉ của cô ấy) để xác minh chữ ký.
-
Nếu hợp lệ, giao dịch được xác nhận và Bob nhận được 1 ETH.
Bạn có thể tìm hiểu thêm về cách giao dịch được xử lý trong bài Transaction là gì? và Nonce là gì?.
4. ECDSA – Thuật toán chữ ký số của Blockchain
ECDSA (Elliptic Curve Digital Signature Algorithm) là thuật toán chữ ký số được sử dụng bởi Bitcoin, Ethereum và hầu hết các blockchain lớn. Nó kết hợp mật mã đường cong elliptic (ECC) với thuật toán chữ ký số (DSA), mang lại bảo mật cao với khóa ngắn gọn.
Tại sao ECDSA được chọn?
-
Hiệu quả: ECDSA với khóa 256-bit cung cấp mức bảo mật tương đương RSA với khóa 3072-bit, nhưng nhanh hơn và tiết kiệm tài nguyên hơn nhiều.
-
Kích thước chữ ký nhỏ: Chữ ký ECDSA chỉ khoảng 64 byte (hai số 32 byte), giúp tiết kiệm không gian lưu trữ trên blockchain.
-
Bảo mật cao: Bài toán logarit rời rạc trên đường cong elliptic được coi là cực kỳ khó giải, ngay cả với máy tính mạnh nhất hiện nay.
Đường cong secp256k1
Bitcoin và Ethereum sử dụng đường cong secp256k1, được định nghĩa bởi phương trình:
y² = x³ + 7 (mod p)
Trong đó p là một số nguyên tố rất lớn. Đường cong này được chọn vì tính bảo mật và hiệu quả tính toán cao, cũng như không có backdoor tiềm ẩn.
Quy trình ký ECDSA
-
Chọn nonce k: Một số ngẫu nhiên từ 1 đến n-1 (n là bậc của đường cong).
-
Tính điểm R = k × G: G là điểm sinh trên đường cong.
-
Tính r = R.x mod n: Lấy hoành độ của R modulo n.
-
Tính s = k⁻¹ × (hash + r × privateKey) mod n: Công thức chữ ký.
-
Chữ ký là (r, s).
Quy trình xác minh ECDSA
-
Nhận (r, s) và hash giao dịch.
-
Tính u₁ = hash × s⁻¹ mod n và u₂ = r × s⁻¹ mod n.
-
Tính điểm P = u₁ × G + u₂ × PublicKey.
-
Kiểm tra P.x mod n == r. Nếu đúng, chữ ký hợp lệ.
Nhờ ECDSA, blockchain có thể xác minh giao dịch mà không cần biết Private Key — đây là nguyên tắc cốt lõi của bảo mật phi tập trung.
5. So sánh Digital Signature và Electronic Signature
Nhiều người nhầm lẫn giữa chữ ký số (Digital Signature) và chữ ký điện tử (Electronic Signature). Mặc dù cả hai đều được sử dụng để xác nhận tài liệu số, chúng hoàn toàn khác nhau về bản chất và cơ chế.
| Tiêu chí | Digital Signature (Blockchain) | Electronic Signature |
|---|---|---|
| Bản chất | Bằng chứng toán học bằng mật mã | Hình ảnh chữ ký hoặc tên gõ |
| Cơ chế bảo mật | Dựa trên bí mật của Private Key | Dựa trên xác minh danh tính |
| Xác minh | Bất kỳ ai cũng có thể xác minh bằng toán học | Cần cơ quan chứng thực (CA) |
| Chống giả mạo | Không thể giả mạo về mặt tính toán | Phụ thuộc vào triển khai |
| Ứng dụng | Giao dịch blockchain, hợp đồng thông minh | Ký PDF, hợp đồng trực tuyến |
Điểm khác biệt cốt lõi: Khi bạn “ký” một PDF bằng DocuSign, bạn đang đính kèm metadata nói rằng bạn đồng ý với tài liệu. Khi bạn ký một giao dịch blockchain, bạn đang tạo ra một bằng chứng toán học có thể được xác minh bởi bất kỳ ai chạy node. Chữ ký số blockchain không thể bị giả mạo ngay cả khi kẻ tấn công có toàn bộ sức mạnh tính toán của thế giới.
6. Các rủi ro bảo mật của Digital Signature
Mặc dù chữ ký số rất mạnh mẽ, chúng vẫn có những rủi ro bảo mật cần lưu ý.
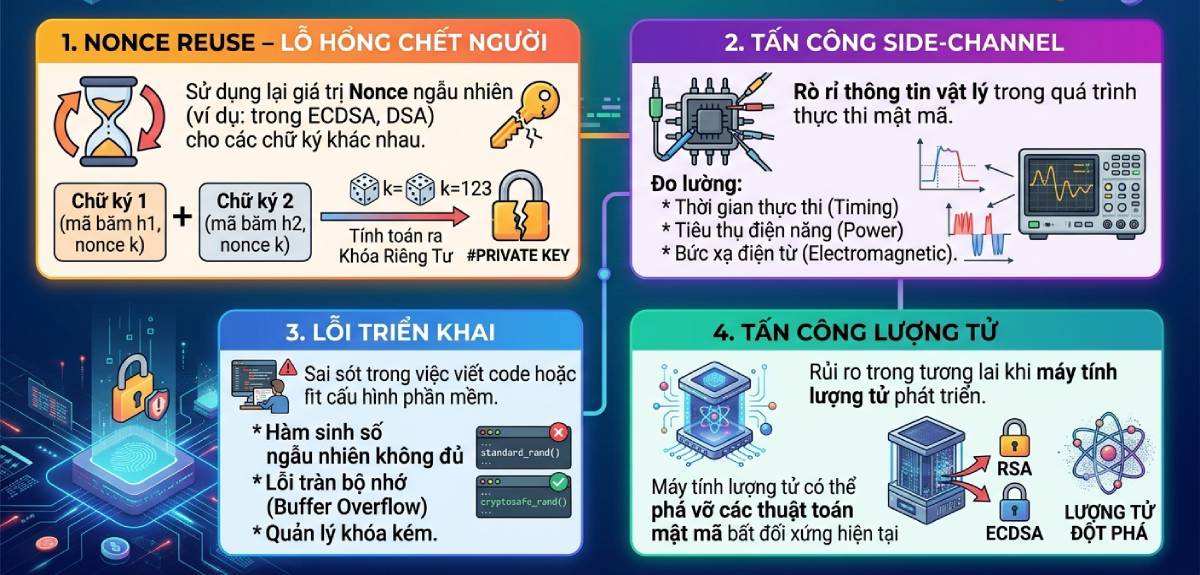
Nonce Reuse – Lỗ hổng chết người
Nonce là số ngẫu nhiên được sử dụng trong mỗi lần ký ECDSA. Nếu nonce bị tái sử dụng cho hai giao dịch khác nhau, Private Key có thể bị tính toán chỉ bằng đại số đơn giản. Đây là một trong những lỗ hổng nghiêm trọng nhất của ECDSA.
Ví dụ nổi tiếng nhất là Sony PlayStation 3 — Sony đã tái sử dụng cùng một nonce cho mọi trò chơi được ký số, cho phép hacker trích xuất Private Key và ký các phần mềm độc hại. Một nghiên cứu năm 2025 còn chỉ ra rằng ngay cả khi nonce không hoàn toàn giống nhau nhưng có mối quan hệ đại số (ví dụ: k₂ = a × k₁ + b), Private Key vẫn có thể bị khôi phục chỉ từ hai chữ ký.
Cách phòng tránh: Các ví hiện đại sử dụng deterministic nonce (RFC 6979) — nonce được tính từ hash của thông điệp và Private Key, đảm bảo mỗi giao dịch có nonce duy nhất mà không cần nguồn ngẫu nhiên.
Tấn công Side-Channel
Kẻ tấn công có thể đo thời gian ký, mức tiêu thụ điện năng, hoặc bức xạ điện từ của thiết bị ký để trích xuất thông tin về Private Key. Đây là lý do tại sao hardware wallet được thiết kế để chống lại các cuộc tấn công side-channel.
Lỗi triển khai
Lỗi trong code tạo chữ ký — như sử dụng nguồn ngẫu nhiên yếu — có thể dẫn đến chữ ký dễ đoán và bị giả mạo. Ví dụ, ví Android Bitcoin năm 2013 đã bị lỗi nguồn ngẫu nhiên, cho phép hacker tính toán Private Key từ chữ ký.
Tấn công lượng tử
Máy tính lượng tử trong tương lai có thể phá vỡ ECDSA bằng cách giải bài toán logarit rời rạc. Hiện tại, các nhà nghiên cứu đang phát triển thuật toán chống lượng tử (post-quantum) để chuẩn bị cho tương lai này.
Bạn có thể tìm hiểu thêm về bảo mật ví trong bài Hardware Wallet là gì?.
7. Threshold Signature – Bước tiến tiếp theo của chữ ký số
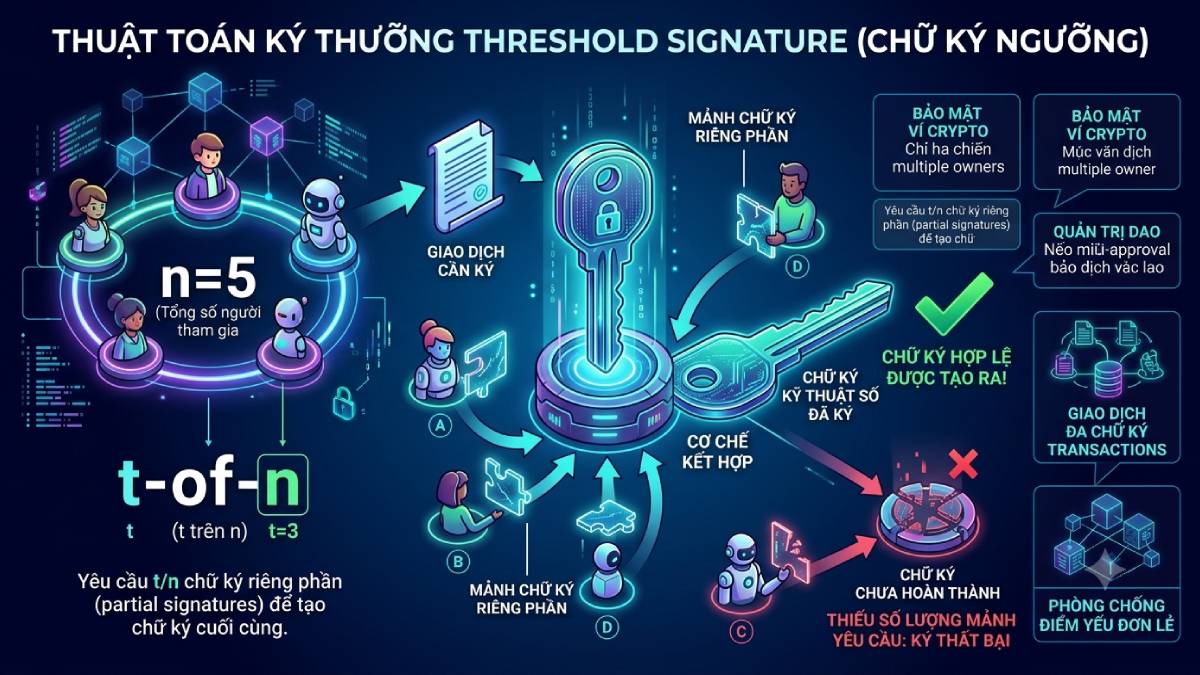
Threshold Signature Scheme (TSS) là một cải tiến quan trọng của chữ ký số, cho phép nhiều bên cùng ký một giao dịch mà không ai nắm giữ toàn bộ Private Key.
TSS hoạt động như thế nào?
Trong TSS, Private Key được chia thành nhiều phần (key shares) và phân phối cho các bên tham gia. Để ký một giao dịch, cần một số lượng tối thiểu (threshold) các bên cùng hợp tác để tạo ra chữ ký hợp lệ.
Ví dụ, trong cấu hình 3-of-5:
-
5 bên mỗi người giữ một key share.
-
Bất kỳ 3 bên nào hợp tác có thể tạo ra chữ ký hợp lệ.
-
2 bên còn lại không thể ký một mình.
Ưu điểm của TSS
-
Không có điểm lỗi duy nhất: Private Key không bao giờ tồn tại ở một nơi.
-
Bảo mật cao: Kẻ tấn công cần xâm nhập nhiều bên để ký giao dịch.
-
Tương thích blockchain-agnostic: Chữ ký TSS hoạt động trên mọi blockchain hỗ trợ ECDSA.
-
Hiệu quả gas: FROST (Flexible Round-Optimized Schnorr Threshold) — một chuẩn TSS mới — cho phép xác minh chữ ký với chi phí gas không đổi bất kể số lượng người tham gia. Một chữ ký 2-of-3 tốn cùng gas như 1.000.000-of-10.000.000.
Ứng dụng của TSS
-
Ví tổ chức: DAO, quỹ đầu tư sử dụng TSS để quản lý tài sản tập thể.
-
Sàn giao dịch: TSS bảo vệ tài sản của người dùng khỏi bị đánh cắp.
-
Ví MPC: TSS là nền tảng của các ví MPC (Multi-Party Computation) hiện đại.
Threshold Signature đang trở thành tiêu chuẩn mới cho bảo mật blockchain, đặc biệt trong môi trường tổ chức.
8. Digital Signature và các khái niệm liên quan
Digital Signature vs. Hash
Hash là hàm băm một chiều tạo ra “dấu vân tay” của dữ liệu. Chữ ký số sử dụng hash nhưng thêm xác thực danh tính thông qua Private Key. Hash đảm bảo tính toàn vẹn; chữ ký số đảm bảo cả tính toàn vẹn và xác thực.
Digital Signature vs. MAC
MAC (Message Authentication Code) sử dụng khóa đối xứng — cả hai bên chia sẻ cùng một khóa. Chữ ký số sử dụng khóa bất đối xứng — người ký giữ Private Key, người xác minh dùng Public Key. Chữ ký số cung cấp non-repudiation; MAC không.
Digital Signature vs. Zero-Knowledge Proof
Zero-Knowledge Proof (ZKP) cho phép chứng minh một điều gì đó mà không tiết lộ thông tin. Chữ ký số tiết lộ Public Key (nhưng không tiết lộ Private Key). ZKP được sử dụng trong các blockchain riêng tư như Zcash.
9. Câu hỏi thường gặp về Digital Signature
- Digital Signature có phải là chữ ký điện tử không?
Không. Chữ ký điện tử (electronic signature) là hình ảnh chữ ký hoặc tên gõ trên tài liệu số. Chữ ký số (digital signature) là một cơ chế mật mã sử dụng cặp khóa bất đối xứng để xác minh tính xác thực và toàn vẹn của dữ liệu.
- Tôi có thể tự tạo Digital Signature không?
Có. Khi bạn tạo một ví tiền điện tử, ví tự động tạo cặp khóa và có thể ký giao dịch. Bạn không cần làm gì thêm — ví xử lý mọi thứ.
- Điều gì xảy ra nếu tôi làm mất Private Key?
Bạn mất toàn bộ tài sản trong ví. Không có cơ chế khôi phục. Đây là lý do tại sao bạn phải sao lưu Seed Phrase cẩn thận. Xem thêm Seed Phrase là gì?.
- Digital Signature có thể bị giả mạo không?
Về mặt lý thuyết, không. Với ECDSA 256-bit, việc giả mạo chữ ký được coi là bất khả thi về mặt tính toán. Tuy nhiên, lỗi triển khai hoặc nonce reuse có thể làm suy yếu bảo mật.
- Threshold Signature khác gì Multi-signature?
Multi-signature yêu cầu nhiều chữ ký riêng biệt — tốn gas và dễ nhận diện trên blockchain. Threshold Signature tạo ra một chữ ký duy nhất từ nhiều bên — tiết kiệm gas và không lộ cấu trúc ký.
- Digital Signature có bị ảnh hưởng bởi máy tính lượng tử không?
Có. ECDSA có thể bị phá vỡ bởi máy tính lượng tử trong tương lai. Hiện tại, các nhà nghiên cứu đang phát triển thuật toán chống lượng tử để chuẩn bị.
10. Tương lai của Digital Signature
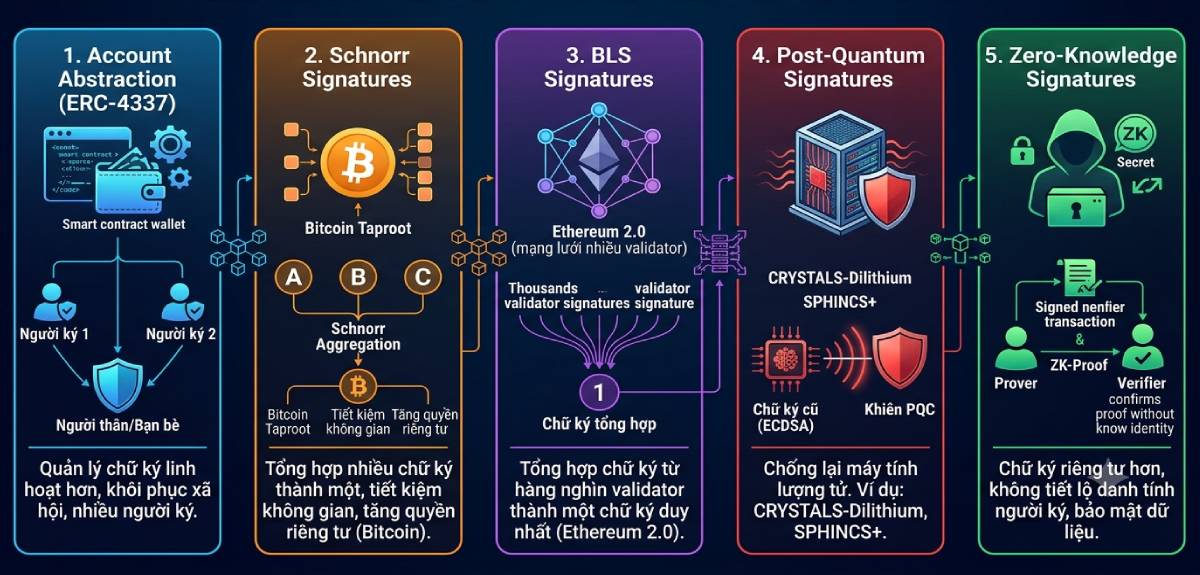
Chữ ký số đang phát triển với nhiều xu hướng:
-
Account Abstraction (ERC-4337): Cho phép smart contract wallet quản lý chữ ký linh hoạt hơn, bao gồm khôi phục xã hội và nhiều người ký.
-
Schnorr Signatures: Được sử dụng trên Bitcoin Taproot và các blockchain mới, cho phép tổng hợp nhiều chữ ký thành một — tiết kiệm không gian và tăng quyền riêng tư.
-
BLS Signatures: Cho phép tổng hợp chữ ký từ nhiều validator thành một chữ ký duy nhất — được sử dụng trong Ethereum 2.0.
-
Post-Quantum Signatures: Các thuật toán như CRYSTALS-Dilithium và SPHINCS+ đang được phát triển để chống lại mối đe dọa từ máy tính lượng tử.
-
Zero-Knowledge Signatures: Kết hợp chữ ký số với ZKP để tạo ra chữ ký riêng tư hơn, không tiết lộ danh tính người ký.
Chữ ký số sẽ tiếp tục là nền tảng của blockchain, nhưng sẽ ngày càng an toàn hơn, hiệu quả hơn và riêng tư hơn.
Kết luận
Digital Signature là gì? Đó là một cơ chế mật mã cho phép xác minh tính xác thực và toàn vẹn của giao dịch trên blockchain. Chữ ký số được tạo ra bằng Private Key và xác minh bằng Public Key, đảm bảo rằng chỉ chủ sở hữu hợp pháp của tài sản mới có thể ủy quyền giao dịch. Thuật toán ECDSA trên đường cong secp256k1 là nền tảng của chữ ký số trong Bitcoin và Ethereum.
Hiểu rõ chữ ký số giúp bạn nắm bắt được cách blockchain xác thực giao dịch, tại sao giao dịch không thể bị giả mạo, và những rủi ro bảo mật cần lưu ý — như nonce reuse và tấn công side-channel. Với sự phát triển của Threshold Signature và các thuật toán chống lượng tử, chữ ký số sẽ tiếp tục là trụ cột của bảo mật blockchain trong nhiều năm tới.
Nếu bạn muốn tìm hiểu sâu hơn về các khái niệm liên quan, hãy đọc bài Public Key và Private Key là gì?, Wallet Address là gì? và Transaction là gì?.
Nguồn tham khảo:
Ethereum.org – Transactions | Ledger Academy – Digital Signature