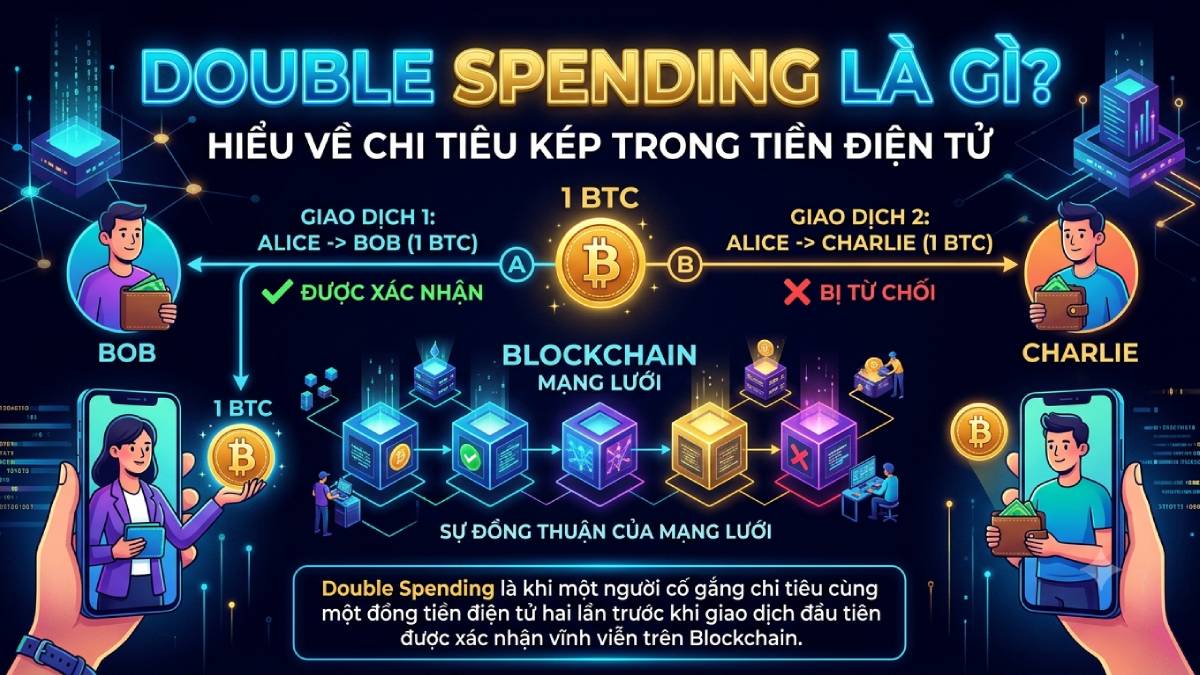
Double Spending là gì? Double Spending (chi tiêu gấp đôi) là hành vi sử dụng cùng một lượng tiền kỹ thuật số để chi tiêu nhiều lần — một dạng gian lận có thể phá hủy hoàn toàn niềm tin vào hệ thống tiền tệ.
- 1. Double Spending là gì? Định nghĩa chi tiết
- 2. Lịch sử của vấn đề Double Spending
- 3. Tại sao Double Spending là vấn đề nan giải?
- 4. Blockchain giải quyết Double Spending như thế nào?
- 5. Các loại tấn công Double Spending phổ biến
- 6. Các cơ chế bảo vệ chống Double Spending
- 7. So sánh cách chống Double Spending giữa các blockchain
- 8. Ưu điểm và nhược điểm của các giải pháp chống Double Spending
- 9. Câu hỏi thường gặp về Double Spending
- 10. Kết luận
Trong thế giới tiền kỹ thuật số, đây là một trong những vấn đề nền tảng và nguy hiểm nhất mà bất kỳ hệ thống tài chính nào cũng phải đối mặt. Nếu tiền giấy vật lý không thể bị chi tiêu hai lần vì bạn chỉ có một tờ tiền duy nhất trong tay, thì tiền kỹ thuật số — vốn chỉ là dữ liệu — có thể dễ dàng bị sao chép và chi tiêu nhiều lần nếu không có cơ chế bảo vệ đúng đắn.
Đây chính là bài toán trung tâm mà Satoshi Nakamoto đã giải quyết khi tạo ra Bitcoin vào năm 2008. Trước Bitcoin, mọi hệ thống tiền kỹ thuật số đều thất bại trong việc chống Double Spending mà không cần đến một cơ quan trung ương (như ngân hàng) để xác minh và ghi sổ giao dịch. Bitcoin đã chứng minh rằng Double Spending có thể bị ngăn chặn hoàn toàn thông qua sự kết hợp của mật mã học, cơ chế đồng thuận, và mạng lưới phi tập trung — mở ra kỷ nguyên của tiền tệ kỹ thuật số thực sự.
1. Double Spending là gì? Định nghĩa chi tiết
Double Spending (chi tiêu gấp đôi) là hành vi sử dụng cùng một lượng tiền kỹ thuật số để thực hiện nhiều giao dịch, với mục đích lừa đảo hoặc trục lợi. Trong hệ thống tiền giấy truyền thống, điều này là không thể vì mỗi tờ tiền là một vật thể vật lý duy nhất — bạn không thể đưa cùng một tờ 100.000 đồng cho hai người khác nhau cùng lúc. Nhưng trong thế giới kỹ thuật số, tiền chỉ là dữ liệu — và dữ liệu có thể được sao chép dễ dàng.
Ví dụ đơn giản về Double Spending:
-
Alice có 1 BTC trong ví.
-
Alice gửi 1 BTC cho Bob bằng một giao dịch.
-
Trước khi giao dịch được xác nhận, Alice tạo một giao dịch thứ hai gửi cùng 1 BTC đó cho Charlie với mức phí cao hơn.
-
Nếu cả hai giao dịch đều được chấp nhận, Alice đã chi tiêu 1 BTC hai lần — trong khi cô ấy chỉ có 1 BTC.
Hậu quả của Double Spending rất nghiêm trọng:
-
Mất niềm tin: Nếu ai cũng có thể chi tiêu cùng một lượng tiền nhiều lần, tiền tệ sẽ mất giá trị.
-
Thiệt hại tài chính: Người nhận tiền có thể mất tài sản mà không nhận được gì.
-
Phá vỡ hệ thống: Double Spending có thể làm sụp đổ toàn bộ nền kinh tế dựa trên tiền kỹ thuật số.
Trước Bitcoin, không có hệ thống tiền kỹ thuật số nào giải quyết được vấn đề này mà không cần một cơ quan trung ương. Các hệ thống như DigiCash, e-gold đều phụ thuộc vào một máy chủ trung tâm để xác minh số dư và ngăn chặn Double Spending — nhưng điều này tạo ra điểm nghẽn tập trung và rủi ro kiểm duyệt. Bitcoin đã thay đổi cuộc chơi bằng cách giải quyết Double Spending mà không cần trung gian.
Bạn có thể tìm hiểu thêm về nền tảng của Bitcoin trong bài Blockchain là gì?.
2. Lịch sử của vấn đề Double Spending
Vấn đề Double Spending không phải là mới. Nó đã tồn tại từ khi con người bắt đầu sử dụng tiền kỹ thuật số, và là rào cản lớn nhất ngăn cản sự phát triển của tiền điện tử trong nhiều thập kỷ.
Các mốc phát triển quan trọng:
-
1982: David Chaum — nhà mật mã học người Mỹ — đề xuất hệ thống tiền kỹ thuật số eCash sử dụng chữ ký mù (blind signatures). Tuy nhiên, eCash vẫn phụ thuộc vào một máy chủ trung tâm để ngăn chặn Double Spending.
-
1990s: DigiCash của Chaum ra mắt thương mại nhưng thất bại vì không thể giải quyết Double Spending mà không cần trung gian. Các hệ thống như e-gold, Liberty Reserve cũng gặp vấn đề tương tự.
-
1997: Adam Back giới thiệu Hashcash — một hệ thống chống spam sử dụng Proof of Work. Đây là tiền thân của cơ chế đồng thuận trong Bitcoin.
-
1998: Wei Dai đề xuất b-money — một hệ thống tiền kỹ thuật số phi tập trung sử dụng Proof of Work. Ý tưởng này ảnh hưởng trực tiếp đến Bitcoin.
-
2008: Satoshi Nakamoto công bố Bitcoin whitepaper, giải quyết triệt để vấn đề Double Spending bằng cách kết hợp Proof of Work, chuỗi khối, và cơ chế đồng thuận dài nhất. Đây là lần đầu tiên một hệ thống tiền kỹ thuật số phi tập trung chống được Double Spending.
-
2015-nay: Ethereum và các blockchain khác kế thừa và mở rộng giải pháp của Bitcoin, sử dụng các cơ chế đồng thuận khác nhau (PoS, DPoS, PoA) để chống Double Spending.
Ngày nay, Double Spending được coi là vấn đề đã được giải quyết trong các blockchain lớn như Bitcoin, Ethereum, và Solana — nhờ sự kết hợp của nhiều cơ chế bảo vệ.
3. Tại sao Double Spending là vấn đề nan giải?
Double Spending khó giải quyết vì bản chất của dữ liệu số và thách thức của hệ thống phân tán.
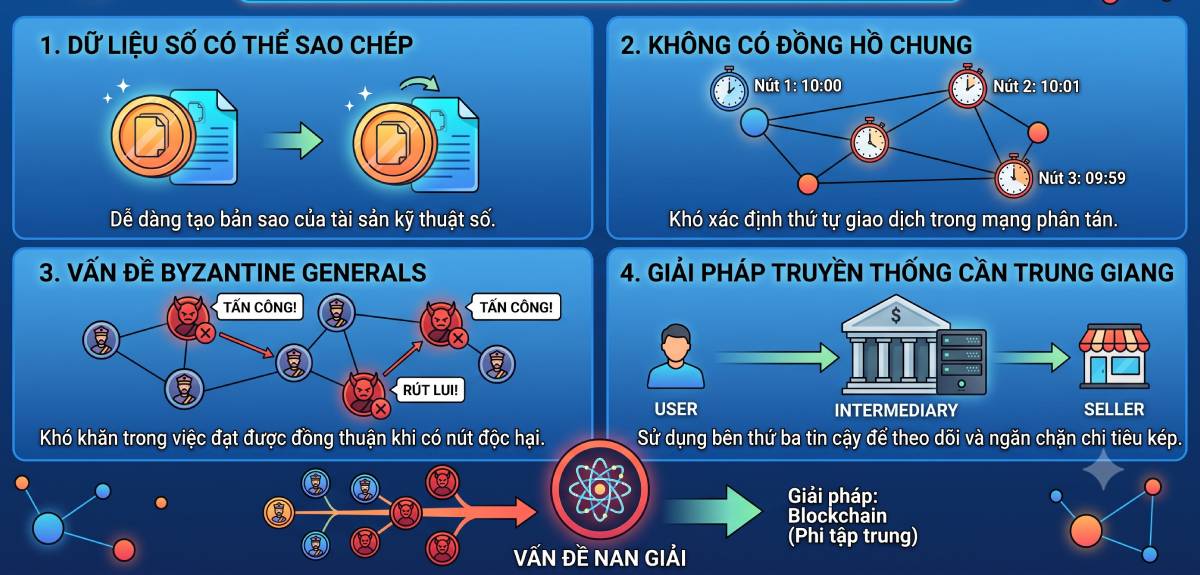
Dữ liệu số có thể sao chép
Khác với tiền giấy — vốn là vật thể vật lý không thể nhân bản — tiền kỹ thuật số chỉ là dữ liệu. Bất kỳ ai có bản sao của dữ liệu đều có thể gửi nó cho nhiều người. Đây là đặc tính cố hữu của thông tin số, không thể thay đổi.
Không có đồng hồ chung trong mạng phân tán
Trong một mạng lưới phân tán toàn cầu, các nút có thể nhận được giao dịch theo thứ tự khác nhau do độ trễ mạng. Nếu không có một đồng hồ chung, các nút không thể thống nhất về việc giao dịch nào xảy ra trước. Điều này tạo ra cơ hội cho kẻ tấn công gửi hai giao dịch mâu thuẫn và hy vọng cả hai đều được chấp nhận bởi các phần khác nhau của mạng lưới.
Vấn đề Byzantine Generals
Bài toán Byzantine Generals mô tả thách thức đạt được đồng thuận trong một mạng lưới có các nút có thể gian lận hoặc gửi thông tin sai lệch. Nếu không có cơ chế đồng thuận đúng đắn, kẻ tấn công có thể lợi dụng các nút không đồng bộ để thực hiện Double Spending.
Giải pháp truyền thống cần trung gian
Trước Bitcoin, cách duy nhất để ngăn chặn Double Spending là sử dụng một máy chủ trung tâm — nơi mọi giao dịch được xác minh và ghi lại. Nhưng điều này tạo ra điểm nghẽn tập trung, rủi ro kiểm duyệt, và chi phí cao. Bitcoin đã chứng minh rằng có thể giải quyết Double Spending mà không cần trung gian.
Bạn có thể tìm hiểu thêm về bài toán đồng thuận trong bài Consensus Mechanism là gì?.
4. Blockchain giải quyết Double Spending như thế nào?
Blockchain giải quyết Double Spending thông qua sự kết hợp của nhiều cơ chế, mỗi cơ chế đóng một vai trò riêng trong việc bảo vệ mạng lưới.
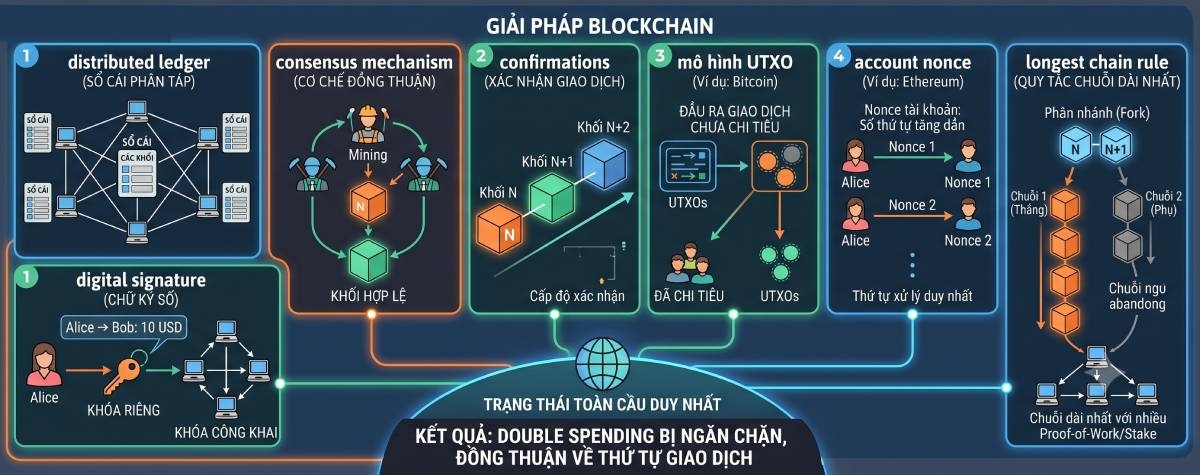
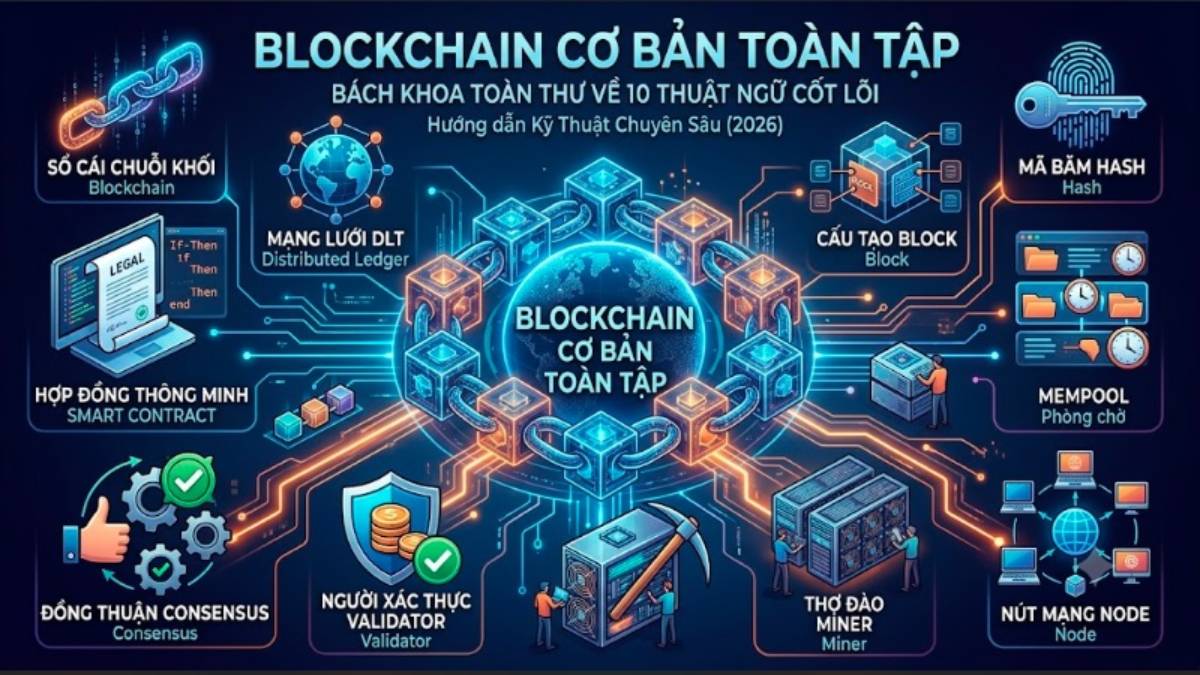
Sổ cái phân tán (Distributed Ledger)
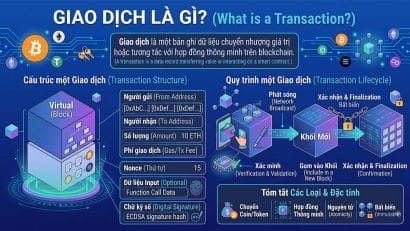
Blockchain lưu trữ toàn bộ lịch sử giao dịch trên hàng nghìn node. Mỗi node có một bản sao đầy đủ của sổ cái. Khi một giao dịch mới được phát sóng, các node xác minh rằng người gửi có đủ số dư và giao dịch chưa được chi tiêu trước đó. Nếu phát hiện Double Spending, giao dịch sẽ bị từ chối.
Cơ chế đồng thuận (Consensus Mechanism)
Cơ chế đồng thuận đảm bảo rằng tất cả các node đồng ý về trạng thái của sổ cái. Trong Bitcoin, Proof of Work (PoW) yêu cầu miner tiêu tốn năng lượng để tạo khối. Trong Ethereum, Proof of Stake (PoS) yêu cầu validator stake token. Cả hai cơ chế đều đảm bảo rằng:
-
Chỉ một chuỗi khối duy nhất được coi là hợp lệ.
-
Kẻ tấn công phải kiểm soát hơn 50% sức mạnh mạng lưới để thay đổi lịch sử.
Xác nhận giao dịch (Confirmations)
Sau khi một giao dịch được đưa vào một khối, nó được coi là có 1 xác nhận. Mỗi khối tiếp theo được thêm vào sẽ tăng số xác nhận. Càng nhiều xác nhận, giao dịch càng khó bị đảo ngược:
-
Bitcoin: 6 xác nhận (~1 giờ) được coi là an toàn.
-
Ethereum: 12-32 xác nhận (~2.5-6 phút) được coi là an toàn.
Để thực hiện Double Spending, kẻ tấn công phải đảo ngược một giao dịch đã được xác nhận — điều này đòi hỏi phải tính lại tất cả các khối sau đó, cực kỳ tốn kém.
Mô hình UTXO (Bitcoin)
Bitcoin sử dụng UTXO (Unspent Transaction Output) — mô hình trong đó mỗi giao dịch tiêu thụ các UTXO cũ và tạo ra các UTXO mới. Vì mỗi UTXO chỉ có thể được tiêu thụ một lần, Double Spending bị ngăn chặn tự nhiên: khi một UTXO đã được dùng làm input, nó bị xóa khỏi UTXO set và không thể dùng lại.
Account Nonce (Ethereum)
Ethereum sử dụng account nonce — số đếm giao dịch của mỗi tài khoản. Mỗi giao dịch phải có nonce tăng dần, đảm bảo thứ tự và chống replay. Nếu ai đó cố gắng gửi hai giao dịch với cùng nonce, chỉ một giao dịch được chấp nhận. Bạn có thể tìm hiểu thêm trong bài Nonce là gì?.
Digital Signature
Mỗi giao dịch phải được ký bằng Private Key của người gửi. Chữ ký số đảm bảo rằng:
-
Giao dịch được ủy quyền bởi chủ sở hữu hợp pháp.
-
Giao dịch không thể bị giả mạo hoặc thay đổi.
Kẻ tấn công không thể tạo giao dịch giả mạo mà không có Private Key. Bạn có thể tìm hiểu thêm trong bài Digital Signature là gì?.
Chuỗi dài nhất (Longest Chain Rule)
Trong trường hợp có fork (hai chuỗi khối cạnh tranh), các node sẽ chọn chuỗi dài nhất (hoặc chuỗi có nhiều công việc nhất) làm chuỗi chính. Điều này đảm bảo rằng kẻ tấn công không thể tạo một chuỗi giả mạo ngắn hơn để thay thế chuỗi thật.
Tóm lại: Blockchain giải quyết Double Spending bằng cách kết hợp sổ cái phân tán, cơ chế đồng thuận, xác nhận giao dịch, UTXO/Nonce, chữ ký số, và chuỗi dài nhất. Không có cơ chế nào là đủ; chính sự kết hợp của chúng tạo nên một hệ thống bảo vệ vững chắc.
5. Các loại tấn công Double Spending phổ biến
Mặc dù blockchain rất khó bị tấn công, vẫn có một số loại tấn công Double Spending mà kẻ xấu có thể thử.
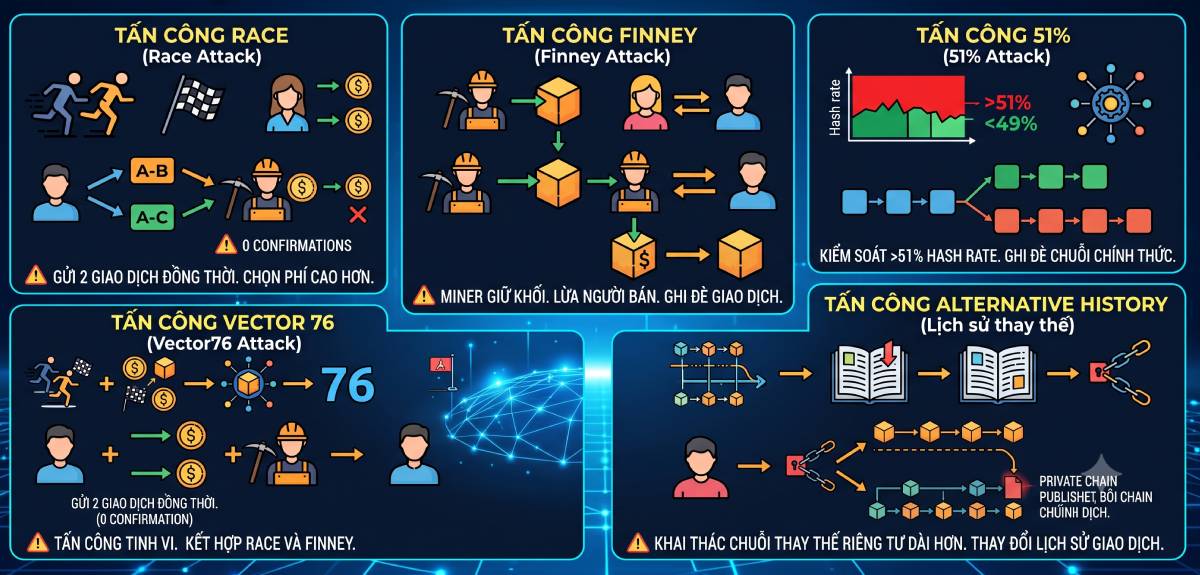
Tấn công Race (Race Attack)
Race Attack xảy ra khi kẻ tấn công gửi hai giao dịch mâu thuẫn gần như cùng lúc:
-
Giao dịch 1: Gửi tiền cho người bán (để nhận hàng).
-
Giao dịch 2: Gửi cùng số tiền đó cho chính mình (hoặc địa chỉ khác).
Nếu người bán chấp nhận giao dịch trước khi nó được xác nhận, kẻ tấn công có thể nhận hàng và sau đó giao dịch 1 bị thay thế bởi giao dịch 2 (nếu giao dịch 2 có phí cao hơn và được miner chọn trước).
Cách phòng tránh: Người bán nên chờ ít nhất 1 xác nhận trước khi giao hàng. Với các giao dịch giá trị lớn, nên chờ 6 xác nhận.
Tấn công Finney (Finney Attack)
Finney Attack — được đặt theo tên của Hal Finney, một trong những nhà phát triển Bitcoin đầu tiên — là một dạng tấn công tinh vi hơn:
-
Kẻ tấn công đào một khối chứa giao dịch gửi tiền cho chính mình (không phát sóng khối này).
-
Kẻ tấn công thực hiện giao dịch mua hàng với người bán, sử dụng cùng số tiền.
-
Khi người bán chấp nhận giao dịch (chưa xác nhận), kẻ tấn công phát sóng khối đã đào — khối này chứa giao dịch gửi tiền cho chính mình, thay thế giao dịch mua hàng.
Cách phòng tránh: Chờ ít nhất 1 xác nhận trước khi giao hàng.
Tấn công 51% (51% Attack)
Tấn công 51% là dạng tấn công nghiêm trọng nhất, xảy ra khi kẻ tấn công kiểm soát hơn 50% sức mạnh tính toán (PoW) hoặc hơn 50% stake (PoS) của mạng lưới. Với quyền kiểm soát này, kẻ tấn công có thể:
-
Đảo ngược giao dịch: Thay đổi lịch sử để chi tiêu cùng một lượng tiền hai lần.
-
Ngăn chặn giao dịch: Từ chối xác nhận giao dịch của người khác.
-
Tấn công Double Spending: Gửi tiền cho sàn giao dịch, sau đó đảo ngược giao dịch để lấy lại tiền.
Tuy nhiên, tấn công 51% rất khó thực hiện với các blockchain lớn như Bitcoin (chi phí hàng tỷ USD) và Ethereum. Nó chủ yếu xảy ra với các blockchain nhỏ, ít hash rate hoặc stake.
Ví dụ: Ethereum Classic (ETC) đã từng bị tấn công 51% nhiều lần, gây thiệt hại hàng triệu USD.
Tấn công Vector 76 (Vector76 Attack)
Vector76 Attack là sự kết hợp của Race Attack và Finney Attack:
-
Kẻ tấn công tạo hai nút mạng, một kết nối với người bán và một kết nối với mạng chính.
-
Kẻ tấn công đào một khối chứa giao dịch gửi tiền cho chính mình, nhưng không phát sóng.
-
Kẻ tấn công gửi giao dịch mua hàng cho người bán.
-
Người bán chấp nhận giao dịch (chưa xác nhận).
-
Kẻ tấn công phát sóng khối đã đào, thay thế giao dịch mua hàng.
Cách phòng tránh: Chờ ít nhất 1-6 xác nhận.
Tấn công Alternative History (Lịch sử thay thế)
Kẻ tấn công cố gắng tạo một chuỗi khối thay thế bắt đầu từ một khối cũ, dài hơn chuỗi hiện tại. Nếu thành công, chuỗi thay thế trở thành chuỗi chính, và các giao dịch trong chuỗi cũ bị đảo ngược. Tấn công này đòi hỏi sức mạnh tính toán hoặc stake khổng lồ.
6. Các cơ chế bảo vệ chống Double Spending
Các blockchain hiện đại sử dụng nhiều cơ chế bảo vệ để chống Double Spending:
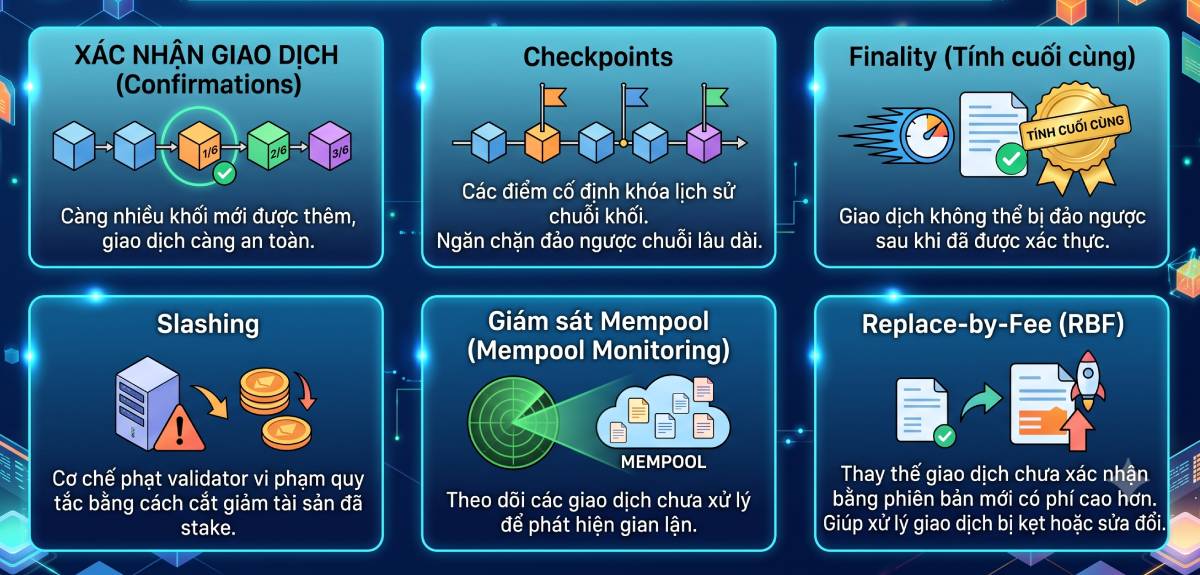
Xác nhận giao dịch (Confirmations)
Đây là cơ chế bảo vệ đơn giản và hiệu quả nhất. Người nhận nên chờ ít nhất 1 xác nhận (tốt nhất là 6) trước khi coi giao dịch là an toàn. Mỗi xác nhận tăng gấp đôi chi phí để đảo ngược giao dịch.
Checkpoints
Một số blockchain sử dụng checkpoints — các khối được xác nhận cứng bởi cộng đồng hoặc nhà phát triển. Checkpoints ngăn chặn kẻ tấn công đảo ngược lịch sử trước một điểm nhất định.
Finality (Tính cuối cùng)
Các blockchain PoS hiện đại như Ethereum sử dụng finality — một cơ chế trong đó các validator khóa quyết định của họ. Một khi khối được finalize, nó không thể bị đảo ngược trừ khi 1/3 validator bị slashing. Điều này ngăn chặn Double Spending hiệu quả hơn so với xác nhận xác suất của PoW.
Slashing
Trong PoS, nếu validator cố gắng tấn công Double Spending (ví dụ: ký hai khối mâu thuẫn), họ sẽ bị slashing — mất một phần hoặc toàn bộ token stake. Đây là hình phạt kinh tế mạnh mẽ. Bạn có thể tìm hiểu thêm trong bài Slashing là gì?.
Mempool Monitoring
Các node theo dõi mempool để phát hiện các giao dịch mâu thuẫn. Nếu hai giao dịch sử dụng cùng một UTXO hoặc cùng một nonce, node sẽ từ chối giao dịch thứ hai.
Replace-by-Fee (RBF)
RBF cho phép người dùng thay thế một giao dịch đang chờ bằng một giao dịch mới có phí cao hơn. Điều này hữu ích khi giao dịch bị kẹt, nhưng cũng có thể bị lợi dụng cho Double Spending nếu người nhận chấp nhận giao dịch chưa xác nhận.
Bạn có thể tìm hiểu thêm về mempool trong bài Mempool là gì?.
7. So sánh cách chống Double Spending giữa các blockchain
| Blockchain | Cơ chế đồng thuận | Chống Double Spending | Thời gian xác nhận an toàn |
|---|---|---|---|
| Bitcoin | Proof of Work | UTXO + 6 xác nhận | ~60 phút |
| Ethereum | Proof of Stake | Account nonce + Finality | ~2.5-6 phút |
| Solana | PoH + PoS | Tower BFT + Finality | ~400ms-2s |
| BNB Smart Chain | PoSA | 21 validator + 15 xác nhận | ~45 giây |
| Cardano | Ouroboros PoS | UTXO + 15-20 xác nhận | ~5 phút |
Nhận xét: Mỗi blockchain có cách tiếp cận riêng, nhưng nguyên tắc chung là giống nhau: xác nhận giao dịch + cơ chế đồng thuận + hình phạt kinh tế. Các blockchain PoS hiện đại có lợi thế về finality nhanh, trong khi PoW có lợi thế về bảo mật đã được kiểm chứng.
8. Ưu điểm và nhược điểm của các giải pháp chống Double Spending
Ưu điểm
-
Bảo mật cao: Double Spending gần như không thể thực hiện trên các blockchain lớn.
-
Phi tập trung: Không cần cơ quan trung ương để xác minh giao dịch.
-
Minh bạch: Mọi giao dịch được ghi trên blockchain, có thể kiểm chứng.
-
Chi phí thấp: So với hệ thống tài chính truyền thống, chi phí chống Double Spending thấp hơn nhiều.
-
Khả năng chống kiểm duyệt: Không ai có thể ngăn chặn giao dịch hợp lệ.
Nhược điểm
-
Thời gian xác nhận: Bitcoin cần ~60 phút cho 6 xác nhận, chậm hơn so với thanh toán truyền thống.
-
Tấn công 51%: Các blockchain nhỏ vẫn có thể bị tấn công 51%.
-
Phức tạp: Người dùng cần hiểu về xác nhận giao dịch để tránh bị lừa.
-
Không thể đảo ngược: Giao dịch đã xác nhận không thể hủy, ngay cả khi bị lừa.
-
Yêu cầu phần cứng (PoW): Bitcoin yêu cầu miner đầu tư phần cứng lớn.
9. Câu hỏi thường gặp về Double Spending
Double Spending có thể xảy ra trên Bitcoin không?
Về mặt lý thuyết, có thể nếu kẻ tấn công kiểm soát hơn 50% hash rate của Bitcoin. Tuy nhiên, chi phí để làm điều này là hàng tỷ USD, và lợi ích thu được thường không đủ bù đắp. Bitcoin chưa từng bị tấn công 51% thành công.
Tôi cần chờ bao nhiêu xác nhận để an toàn?
Tùy thuộc vào giá trị giao dịch:
-
Giao dịch nhỏ: 1 xác nhận.
-
Giao dịch vừa: 3-6 xác nhận.
-
Giao dịch lớn: 6-12 xác nhận (Bitcoin), 12-32 xác nhận (Ethereum).
Double Spending có phải là lỗi của blockchain không?
Không. Double Spending là hành vi gian lận của kẻ tấn công, không phải lỗi của blockchain. Blockchain được thiết kế để ngăn chặn Double Spending, và nó hoạt động rất hiệu quả với các mạng lưới lớn.
Tấn công 51% có thực sự khả thi không?
Với các blockchain lớn như Bitcoin và Ethereum, tấn công 51% gần như bất khả thi về mặt kinh tế. Với các blockchain nhỏ, tấn công 51% có thể xảy ra — Ethereum Classic, Bitcoin Gold, và Verge đều đã từng bị tấn công 51%.
PoS có chống Double Spending tốt hơn PoW không?
Cả hai đều chống Double Spending hiệu quả. PoS có lợi thế về finality nhanh — giao dịch được coi là cuối cùng sau vài giây thay vì chờ 6 xác nhận. PoW có lợi thế về bảo mật đã được kiểm chứng qua hơn một thập kỷ.
Điều gì xảy ra nếu Double Spending thành công?
Nếu Double Spending thành công, người nhận tiền sẽ mất tài sản — giao dịch bị đảo ngược và số tiền không bao giờ đến. Đây là lý do tại sao người nhận nên chờ xác nhận trước khi giao hàng hoặc dịch vụ.
10. Kết luận
Double Spending là gì? Đó là hành vi sử dụng cùng một lượng tiền kỹ thuật số để chi tiêu nhiều lần — một vấn đề nan giải mà các hệ thống tiền kỹ thuật số truyền thống không thể giải quyết nếu không có cơ quan trung ương. Bitcoin đã giải quyết vấn đề này lần đầu tiên vào năm 2008 bằng cách kết hợp Proof of Work, chuỗi khối, và cơ chế đồng thuận dài nhất.
Blockchain giải quyết Double Spending thông qua nhiều lớp bảo vệ: sổ cái phân tán, cơ chế đồng thuận, xác nhận giao dịch, UTXO/Nonce, chữ ký số, và chuỗi dài nhất. Không có cơ chế nào là đủ; chính sự kết hợp của chúng tạo nên một hệ thống bảo vệ vững chắc. Các loại tấn công Double Spending phổ biến bao gồm Race Attack, Finney Attack, 51% Attack, và Vector76 Attack — nhưng tất cả đều có thể bị ngăn chặn bằng cách chờ xác nhận giao dịch.
Hiểu rõ Double Spending giúp bạn nắm bắt được một trong những đổi mới quan trọng nhất của blockchain, và tại sao Bitcoin được coi là một bước đột phá trong lịch sử tiền tệ. Nếu bạn muốn tìm hiểu sâu hơn về các khái niệm liên quan, hãy đọc bài Consensus Mechanism là gì?, UTXO là gì? và Nonce là gì?.
Nguồn tham khảo:
Investopedia – Double Spending | Binance Academy – What is Double Spending